登録すると、「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDFと、
7日間のミニ講座(ChatGPTの使い方・プロンプト例・無料ツール活用)を自動でお届けします。
 スマホでQRを読み取って登録
- 📘 PDF特典:AI活用入門ステップ
- ⚙️ 実例プロンプト:仕事・副業・学習に使える
- 🆓 無料&いつでも解除OK(1〜2通/週)
「AIを悪用したサイバー攻撃が増えていると聞いたけれど、具体的にどのような被害があるのだろう?」
「AIで作られたフィッシングメールや、経営者になりすました詐欺を防ぐにはどうすればよいのだろう?」
このような疑問を抱えている企業の担当者もいるのではないでしょうか。
生成AIの普及によって、文章や画像、音声などを短時間で作成できるようになりました。こうした技術は業務効率化に役立つ一方、悪意のある第三者に利用されると、フィッシング詐欺やなりすまし、標的型攻撃などを支援する手段にもなります。
例えば、自然な日本語の詐欺メールを作成したり、経営者や取引先の声を模倣したりすることで、従業員をだます手口が考えられます。
ただし、AIを悪用した攻撃だからといって、すべての攻撃が従来の手法より高度であるとは限りません。重要なのは、AIという言葉だけに注目するのではなく、実際にどのような脅威があり、自社のどこに弱点があるのかを把握することです。
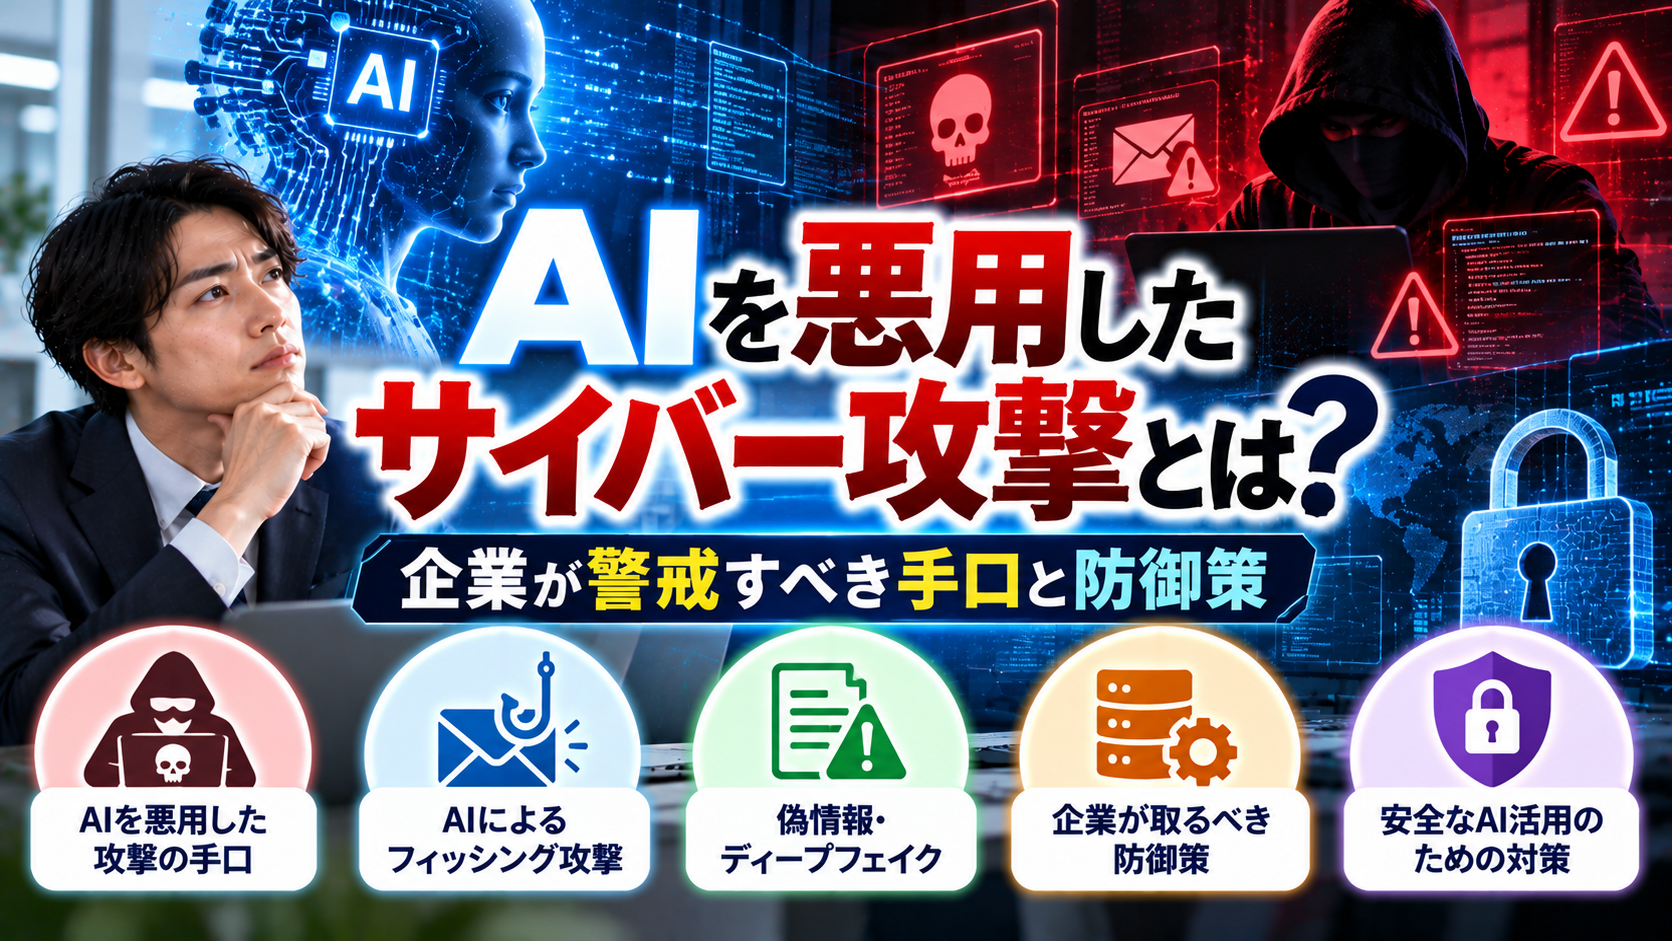
この記事では、AIを悪用したサイバー攻撃の仕組みや主な手口、企業が受ける被害、具体的な防御策について解説します。
AIを悪用したサイバー攻撃とは?
- AIを悪用したサイバー攻撃の基本的な仕組み
- 従来のサイバー攻撃との違い
- 生成AIの普及によって攻撃が変化する理由
- 企業が警戒すべきリスク
AIを悪用したサイバー攻撃とは、人工知能(AI)を利用して、情報の窃取、不正アクセス、金銭詐欺、システムへの侵入などを試みる攻撃のことです。
AIは、攻撃対象に関する情報の整理、詐欺メッセージの作成、音声や画像の生成、プログラムの作成支援などに利用される可能性があります。
ただし、AI自体が必ず攻撃を行うわけではありません。攻撃者がAIを道具として使い、従来から存在するサイバー攻撃を効率化したり、新たな方法を試みたりする点が特徴です。
AIを悪用したサイバー攻撃の仕組み
AIを悪用した攻撃は、さまざまな段階で行われる可能性があります。
例えば、攻撃者が公開されている企業情報や社員のプロフィールを調べ、対象者に合わせた詐欺メールを作成するケースが考えられます。
その後、偽のログインページへ誘導したり、不正なファイルを開かせたりして、認証情報や機密情報を盗もうとします。
AIは、こうした攻撃の準備やメッセージ作成などを支援する役割を担う場合があります。
一方で、実際にシステムへ侵入するには、脆弱性の悪用や認証情報の窃取など、別の手段が必要になることもあります。
AIを利用しているかどうかだけでは、攻撃の危険性を判断できません。攻撃の目的、利用された手段、被害の範囲を総合的に確認することが重要です。
従来のサイバー攻撃との違い
AIを悪用したサイバー攻撃の特徴は、攻撃に使う情報やコンテンツを作成・加工する作業を効率化できることです。
例えば、従来のフィッシングメールでは、不自然な日本語や誤字が見分ける手掛かりになることがありました。しかし、生成AIを使えば、自然な文章や相手の状況に合わせた文面を作成しやすくなります。
また、音声生成や動画生成の技術によって、実在する人物になりすましたメッセージを作成することも可能です。
ただし、従来の攻撃でも、十分に自然な文章や巧妙ななりすましが使われてきました。AIだけを原因と考えるのではなく、メール認証、本人確認、アクセス制御などの基本対策を維持することが大切です。
生成AIの普及によって攻撃が高度化する理由
生成AIが攻撃者に悪用されると、主に次のような変化が生じる可能性があります。
- 文章の作成を効率化できる:自然な日本語や外国語の詐欺メッセージを作りやすい
- 標的に合わせた内容を作りやすい:公開情報をもとに、相手の役職や業務に合わせた文面を考えられる
- 音声や画像を生成できる:実在する人物を装ったコンテンツが作成される可能性がある
- 攻撃の準備を支援できる:情報の整理やプログラム作成などに利用される可能性がある
こうした変化により、攻撃を準備するための負担が小さくなるケースが考えられます。
ただし、AIを利用すれば必ず攻撃が成功するわけではありません。認証の仕組みや従業員教育、端末の保護などが適切に機能すれば、被害を防いだり、影響を抑えたりできる可能性があります。
企業がAIを悪用した攻撃に警戒すべき理由
企業が警戒すべき理由は、攻撃者がAIを使って、従業員の判断や組織の業務プロセスを狙う可能性があるためです。
例えば、経理担当者に経営者を装った送金指示を送り、緊急性を強調して通常の確認手続きを省略させようとするケースが考えられます。
このような攻撃では、システムの脆弱性だけでなく、本人確認や承認フローの不備も狙われます。
そのため、企業はセキュリティ製品の導入だけでなく、送金時の確認手順や社内の報告体制なども見直す必要があります。
AIを悪用した攻撃は、詐欺メールの作成やなりすましなどを効率化する可能性があります。 AIの利用有無だけで判断せず、本人確認やアクセス制御などの基本対策を徹底しましょう。
🎁 メルマガ読者限定特典
今なら「AI活用入門ステップ PDF(全6ページ)」をプレゼント!
ChatGPTや画像生成AIを今日から使いこなすための実践ガイドです。
AIを悪用したサイバー攻撃の主な手口
- AIを使ったフィッシングメールや標的型攻撃
- ディープフェイクによる経営者・取引先へのなりすまし
- 偽サイトやマルウェアを利用する攻撃
- 企業が各手口に備えるための基本対策
AIは、従来から存在する攻撃の効率化や、なりすましの精度向上などに悪用される可能性があります。
ここでは、企業が特に警戒したい手口を紹介します。
AIで自然なフィッシングメールを作成する
フィッシング攻撃とは、正規の企業やサービスを装ったメールなどで相手をだまし、認証情報や個人情報を入力させる攻撃です。
攻撃者は生成AIを利用して、自然な文章や相手の状況に合わせたメッセージを作成する可能性があります。
例えば、次のようなメールが考えられます。
- 取引先を装った請求書の確認依頼
- クラウドサービスを装ったアカウント停止の通知
- 人事部門を装った給与明細の確認依頼
- 経営者を装った緊急の送金指示
メールに不自然な日本語がないからといって、安全とは限りません。
送信者の表示名だけで判断せず、メールアドレスやリンク先、依頼内容を確認する必要があります。また、重要な操作をメール内のリンクから直接行わず、普段利用している公式サイトや社内システムから確認する方法も有効です。
AIを使って標的型攻撃の精度を高める
標的型攻撃とは、特定の企業や組織、担当者などを狙って行われる攻撃です。
攻撃者は、企業のWebサイトや公開資料、SNSなどから得た情報をもとに、対象者に合わせたメッセージを作成する可能性があります。
例えば、公開されているプロジェクト情報を参考にして、実際の業務に関係があるように見えるメールを送るケースです。
こうした攻撃では、社員が日常的に関わっている業務や取引先の情報が悪用されることがあります。
対策として、社外から届いたファイルやリンクを慎重に扱うとともに、通常とは異なる依頼が届いた場合は、別の連絡手段で相手に確認することが重要です。
ディープフェイクで経営者や取引先になりすます
ディープフェイクとは、AIなどの技術を使って、人物の顔や声、動画などを合成・加工する技術です。
悪意のある第三者がこれを悪用すると、実在する経営者や取引先になりすました音声や動画を使い、金銭の振り込みや機密情報の提供を求める可能性があります。
例えば、経営者の声に似せた音声で経理担当者に送金を指示するケースや、取引先の担当者を装って振込先口座の変更を依頼するケースが考えられます。
音声や映像が本物らしく見えても、それだけで本人であると判断するのは危険です。
企業は、送金や口座変更などの重要な手続きについて、既存の連絡先への折り返し確認や複数人による承認など、本人確認を補完する仕組みを整える必要があります。
AIで偽のWebサイトや不正なメッセージを作成する
AIは、Webサイトの文章や画像、デザイン案などの作成にも利用できます。
攻撃者がこの機能を悪用すると、正規の企業やサービスに似せた偽サイトを作り、利用者をだまして認証情報や個人情報を入力させる可能性があります。
例えば、クラウドサービスのログイン画面に似せたサイトへ誘導し、入力されたIDやパスワードを盗み取ろうとするケースです。
対策として、メールやメッセージに記載されたリンクを安易に開かず、公式サイトのURLを直接入力する方法が考えられます。
また、企業側では、多要素認証の導入や不審なログインの検知、フィッシング耐性のある認証方式の検討なども重要です。
マルウェアや攻撃用コードの作成を支援させる
マルウェアとは、情報の窃取やシステムの破壊、不正アクセスなどを目的とする悪意のあるソフトウェアです。
攻撃者がAIを悪用すると、プログラムの作成や修正、技術情報の整理などを支援させる可能性があります。
ただし、AIが作成したコードが必ず動作するわけではなく、攻撃を実行するには別の技術や環境が必要になる場合もあります。
企業側では、AIを悪用したコードだけを特別視するのではなく、実行ファイルの制御、端末の保護、脆弱性管理、ログ監視などの基本対策を徹底することが重要です。
不審なファイルを開かないよう社員に周知するとともに、EDRなどのセキュリティ製品を活用して、端末上の異常な挙動を検知できる環境を整えましょう。
AIを利用して攻撃対象の調査や攻撃準備を効率化する
攻撃者は、公開されている企業情報や技術情報を整理し、攻撃対象を選定するためにAIを利用する可能性があります。
例えば、公開情報から企業が利用しているサービスを調べたり、公開された脆弱性情報を整理したりする使い方が考えられます。
ただし、公開情報をAIで整理しただけで、システムへの侵入が可能になるわけではありません。実際の被害には、脆弱性や設定不備、認証情報の漏洩などが関係する場合があります。
企業は、外部公開資産を把握し、不要なサービスを停止するとともに、ソフトウェアや機器を最新の状態に保つことが大切です。
フィッシング、標的型攻撃、ディープフェイク、偽サイト、マルウェアなど、攻撃の手口に応じた防御策が必要です。 自然な文章や本物らしい音声だけで信用せず、本人確認と技術的な対策を組み合わせましょう。
AIを悪用したサイバー攻撃による企業のリスク
- 個人情報や機密情報が漏洩するリスク
- 不正送金やランサムウェアによる被害
- システム停止による業務への影響
- 顧客や取引先からの信用低下を防ぐ考え方
AIを悪用した攻撃は、情報漏洩だけでなく、金銭的損失や業務停止などにつながる可能性があります。
個人情報や機密情報の漏洩
フィッシング攻撃や不正アクセスによって、顧客情報、従業員情報、営業秘密などが盗まれる可能性があります。
情報漏洩が発生すると、顧客や取引先への対応、原因調査、再発防止策の実施などが必要になる場合があります。
また、契約上の義務や適用される法令によっては、報告や通知などの対応が必要となることもあります。
そのため、情報の取り扱いを制限するだけでなく、アクセス権限の管理やログの記録、インシデント対応体制の整備などを進めることが重要です。
金銭詐欺や不正送金の被害
経営者や取引先を装った詐欺では、従業員に送金や振込先の変更を実行させようとする場合があります。
特に、緊急性を強調した依頼や、通常の手続きから外れた指示には注意が必要です。
送金や口座変更の際には、メールや電話で受けた指示だけを根拠にせず、事前に定めた手順で本人確認を行いましょう。
また、承認者を複数人にする、登録済みの連絡先に折り返して確認するなど、担当者一人の判断に依存しない仕組みを整えることが重要です。
マルウェア感染やランサムウェア被害
不正なメールやファイルをきっかけにマルウェアへ感染すると、端末の情報が盗まれたり、社内ネットワークへ被害が広がったりする可能性があります。
ランサムウェアの場合、データを暗号化して利用できない状態にし、復旧と引き換えに金銭を要求する手口などがあります。
AIが攻撃の準備に使われたとしても、基本的な防御策の重要性は変わりません。
ソフトウェアの更新、端末保護、アクセス権限の制限、バックアップ、復旧訓練などを組み合わせて対策を進めましょう。
システム停止による業務への影響
サイバー攻撃によって社内システムやクラウドサービスが利用できなくなると、受発注、顧客対応、会計処理などの業務に影響が出る可能性があります。
被害を受けたシステムの調査や復旧にも時間がかかる場合があります。
そのため、重要な業務システムを特定し、障害発生時の代替手段や復旧の優先順位をあらかじめ決めておくことが大切です。
取引先や顧客からの信用低下
情報漏洩や不正送金などの被害が発生すると、取引先や顧客からの信頼に影響する可能性があります。
特に、被害の状況や対応方針がわからないまま時間が経過すると、関係者の不安が大きくなる場合があります。
平時から連絡体制や情報共有の手順を決めておき、問題が発生した際に、事実関係を確認しながら適切に対応できるようにしましょう。
AIを悪用した攻撃は、情報漏洩、不正送金、マルウェア感染、業務停止、信用低下など、企業活動全体に影響を及ぼす可能性があります。 技術的な防御だけでなく、業務継続や被害発生後の対応も準備しておきましょう。
AIを悪用したサイバー攻撃の事例から学ぶポイント
- ビジネスメール詐欺から学べる教訓
- ディープフェイクによるなりすましへの備え
- 他社の事例を自社のセキュリティ対策に反映する方法
AIを悪用した攻撃への対策を考える際は、実際の詐欺やサイバー犯罪に関する公的機関の情報も参考になります。
ビジネスメール詐欺では本人確認の仕組みが重要
米国のFBIが運営するインターネット犯罪苦情センター(IC3)は、2024年9月にビジネスメール詐欺(BEC)に関する注意喚起を公表しています。
同資料では、正当な送金依頼を装い、企業や個人に不正な資金移動をさせる詐欺について説明しています。BECはAIがなくても成立する従来型の犯罪ですが、AIで自然な文章やなりすまし用コンテンツを作成できれば、攻撃の説得力を高めるために悪用される可能性があります。
参考:FBI IC3「Business Email Compromise: The $55 Billion Scam」
この種の攻撃から学べるのは、メールの文章が自然かどうかだけで判断してはいけないということです。
送金や口座変更については、別の連絡手段で確認する、複数人で承認する、通常と異なる依頼を報告するなど、業務プロセスそのものを強化する必要があります。
AIによるなりすましは音声や映像だけで判断しない
AIで生成・加工された音声や映像は、本人らしく見えたり聞こえたりする場合があります。
しかし、見た目や声が似ていることだけでは、相手の本人確認にはなりません。
経営者や取引先から緊急の指示があった場合でも、通常の承認手順を省略しないことが大切です。
例えば、あらかじめ登録した電話番号への折り返し、社内システム上での承認、複数人による確認などを組み合わせることで、なりすましによる被害を抑えやすくなります。
事例を自社の対策に反映する
他社の被害事例を読む際は、攻撃の手口だけでなく、自社で同様の被害が起こるとしたらどの業務が狙われるかを考えることが重要です。
例えば、経理部門では送金指示、営業部門では取引先とのファイル共有、人事部門では応募者や従業員の情報管理など、業務ごとに注意すべき点が異なります。
自社の業務に置き換えて、必要な確認手順や教育内容を検討しましょう。
他社の被害事例から、自社でも起こり得る攻撃シナリオを考えることが重要です。 送金、口座変更、ファイル共有など、業務上の重要な手続きに本人確認と承認の仕組みを設けましょう。
企業が実施すべきAIサイバー攻撃への防御策
- 多要素認証やソフトウェア更新などの技術的対策
- メールや送金依頼の確認方法
- EDR、アクセス権限管理、バックアップの活用
- 社員研修とインシデント対応体制の整備
AIを悪用したサイバー攻撃への対策では、特定のセキュリティ製品だけに依存せず、技術的対策と組織的対策を組み合わせることが重要です。
1. 多要素認証を導入する
多要素認証(MFA)は、パスワードに加えて、認証アプリやセキュリティキーなど別の要素を使って本人確認を行う仕組みです。
パスワードが盗まれた場合でも、不正ログインのリスクを下げる効果が期待できます。
特に、メール、クラウドサービス、管理者アカウント、リモートアクセスなど、重要なアカウントでは優先的に導入を検討しましょう。
可能であれば、フィッシング耐性のある認証方式も検討するとよいでしょう。
ただし、多要素認証を導入すればすべての不正アクセスを防げるわけではありません。認証情報の窃取やセッションの悪用など、ほかのリスクも考慮して対策を組み合わせる必要があります。
2. OSやソフトウェアを最新の状態に保つ
攻撃者は、ソフトウェアや機器に存在する脆弱性を悪用することがあります。
そのため、OS、ブラウザー、業務ソフトウェア、ネットワーク機器などを適切に更新することが重要です。
企業では、更新対象の資産を把握し、重要な脆弱性に優先的に対応できる管理体制を整えましょう。
利用していないソフトウェアや外部公開サービスを停止することも、攻撃対象を減らすうえで有効です。
3. メールやWebサイトの不審な点を確認する
AIで作成されたメールは自然な文章になっている場合があるため、誤字脱字や不自然な表現だけで判断するのは危険です。
メールを確認する際は、次のような点に注意しましょう。
- 送信元のメールアドレスやドメインに違和感がないか
- リンク先のURLが正規のサイトか
- 添付ファイルを開く必要が本当にあるか
- 緊急性を強調して通常の手続きを省略させようとしていないか
- パスワードや認証コードの提供を求めていないか
不審なメールは、リンクをクリックしたり添付ファイルを開いたりせず、社内の報告手順に従って確認しましょう。
4. 送金や重要な変更は別の手段で確認する
ディープフェイクやメールによるなりすましを防ぐには、連絡を受けた経路とは別の方法で本人確認を行うことが重要です。
例えば、振込先口座の変更や高額送金については、登録済みの連絡先に折り返して確認するルールを設けます。
また、送金依頼を受けた社員と承認者を分けるなど、複数人による確認体制を整える方法もあります。
「社長からの指示だから」「取引先から急いでほしいと言われたから」といった理由で、通常の手続きを省略しないことが大切です。
5. EDRなどを活用して不審な挙動を検知する
EDRは、パソコンやサーバーなどの端末を監視し、不審な挙動の検知や調査、対応を支援するセキュリティ技術です。
不審なプログラムの実行や、端末上での異常な活動などを把握するために利用できます。
企業は、自社の規模や管理体制に応じて、EDRやアンチウイルス製品、メールセキュリティ、ネットワーク監視などを組み合わせて検討しましょう。
導入するだけでなく、アラートを誰が確認するのか、検知後にどのように端末を隔離するのかなど、運用手順を決めておくことも重要です。
6. アクセス権限を必要最小限にする
社員やシステムに付与する権限は、業務に必要な範囲に限定しましょう。
例えば、一般社員が管理者権限を常時利用できる状態では、アカウントが侵害された場合に被害が拡大する可能性があります。
重要なデータへのアクセス権限を見直し、不要な権限を削除するとともに、退職や異動に伴うアカウント管理を徹底しましょう。
また、重要な操作のログを記録し、不審なアクセスがないか確認できる体制を整えることも大切です。
7. データのバックアップと復旧手順を整備する
ランサムウェアなどによってデータが利用できなくなった場合に備えて、重要なデータを定期的にバックアップしましょう。
バックアップは作成するだけでなく、攻撃者が本番環境と一緒に削除・暗号化できないように分離して保管することが重要です。
さらに、実際にデータを復元できるか定期的にテストし、システムを復旧する手順を確認しておきましょう。
バックアップの対象、保存期間、管理担当者、復旧の優先順位などを明確にすることで、被害発生時の混乱を抑えやすくなります。
8. AIを悪用した攻撃を想定した社員研修を行う
技術的な対策を整えても、社員が不審な依頼を信じてしまえば、被害につながる可能性があります。
そのため、AIを悪用したフィッシングやディープフェイクなどを想定した社員研修を実施しましょう。
研修では、次のようなテーマを扱うと効果的です。
- 自然な文章のフィッシングメールを見分けるポイント
- 不審なリンクや添付ファイルへの対応
- 経営者や取引先からの送金指示の確認方法
- AIで生成された音声や映像を過信しないこと
- 不審な連絡を受けた場合の報告方法
実際の業務に近いシナリオを用いることで、社員が自分の業務に当てはめて考えやすくなります。
9. インシデント発生時の対応体制を整える
サイバー攻撃の被害を完全に防ぐことは難しいため、問題が起きた場合に備える必要があります。
例えば、次のような対応手順をあらかじめ決めておきましょう。
- 不審な操作や被害の兆候を発見したら、所定の窓口へ報告する
- 必要に応じて端末やアカウントを隔離・停止する
- ログやメールなどの証拠を保全する
- 被害の範囲と影響を調査する
- 必要に応じて専門家や関係機関に相談する
- 復旧と再発防止策を実施する
実際の対応は、攻撃の種類や被害状況によって異なります。あらかじめ担当者と連絡先を決め、定期的に対応手順を確認しておくことが大切です。
多要素認証、ソフトウェア更新、メール確認、本人確認、端末保護、バックアップ、社員研修、インシデント対応を組み合わせることが重要です。 セキュリティ製品を導入するだけでなく、検知後に誰がどのように対応するかまで決めておきましょう。
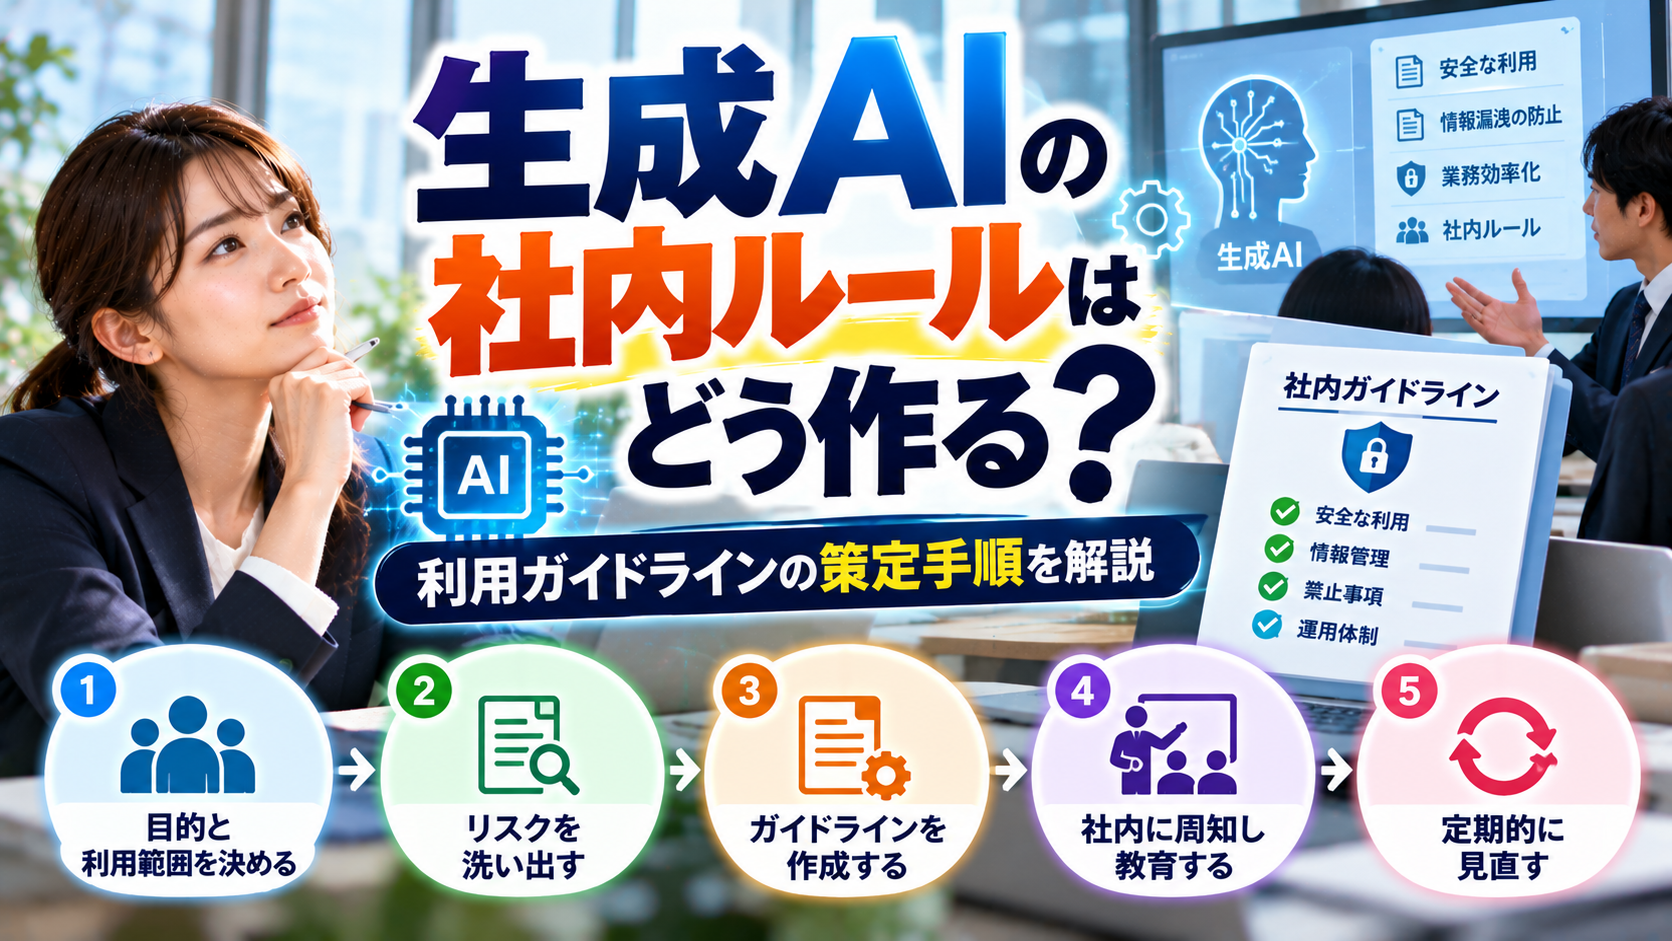
AIを安全に活用するための社内ルール
- 生成AIの業務利用に関するガイドラインの作り方
- 個人情報や機密情報の入力ルール
- AIが生成した文章やメールの確認方法
- なりすまし対策と社内報告体制の整備
企業が生成AIを業務で利用する場合は、攻撃者による悪用への対策だけでなく、自社の社員がAIを安全に利用するためのルールも必要です。
生成AIの業務利用に関するガイドラインを作成する
生成AIの利用を認めるサービス、対象業務、禁止事項、確認手順などを明文化しましょう。
ルールが曖昧だと、社員ごとに利用方法が異なり、情報管理にばらつきが生じる可能性があります。
利用できる範囲と禁止事項を具体的に示し、社員が判断に迷ったときの相談先も明確にすることが重要です。
機密情報や個人情報の入力ルールを定める
生成AIサービスへ情報を入力する際は、入力データの取り扱い条件や社内規程を確認する必要があります。
顧客情報、従業員情報、営業秘密、認証情報などについて、どのサービスでどのような条件なら扱えるのかを定めましょう。
原則として入力を禁止する情報と、承認された環境であれば利用を検討できる情報を分類すると、社員が判断しやすくなります。
AIが生成したメールや文章を確認する仕組みを作る
AIが作成した文章やメールをそのまま利用すると、誤情報や不適切な表現が含まれる可能性があります。
社外向けの重要な文書や、契約・法務・財務に関係する内容については、担当者が内容を確認する手順を設けましょう。
また、AIが作成した文章に記載されたURLや添付ファイルなどを無条件に信用しないことも重要です。
AIによるなりすましを想定した本人確認手順を設ける
音声や映像、メールなどを使ったなりすましに備え、重要な指示を受けたときの本人確認方法を決めておきましょう。
特に、送金、口座変更、機密情報の提供、アカウント権限の変更などについては、通常とは異なる依頼があった場合に追加確認を行うルールが有効です。
本人らしく見えることや、声が似ていることだけで判断しないよう、具体的な手順を社員に周知しましょう。
社員が不審な連絡を相談・報告できる環境を整える
社員が不審なメールや電話を受けても、報告先がわからなければ対応が遅れる可能性があります。
そのため、情報システム部門やセキュリティ担当者などの相談窓口を明確にし、社員が迅速に報告できる仕組みを整えましょう。
また、誤ってリンクをクリックした場合なども、社員が報告をためらわないよう、迅速な初動対応を重視する運用が大切です。
生成AIの利用サービス、入力禁止情報、出力内容の確認、本人確認、報告先を社内ルールとして明文化しましょう。 社員が迷わず行動できる具体的な手順を整えることが、情報漏洩や詐欺被害の防止につながります。
AIを悪用したサイバー攻撃への対策を進める手順
- 自社のセキュリティ対策を把握する方法
- 想定される攻撃と被害を洗い出す手順
- 優先順位を付けて対策を進める方法
- 研修や検証を通じて対策を改善する方法
対策を一度にすべて実施することが難しい企業は、優先順位を付けて進めるとよいでしょう。
手順1. 自社のセキュリティ対策の現状を把握する
最初に、現在利用しているシステムやセキュリティ対策を整理します。
例えば、多要素認証の導入状況、ソフトウェアの更新管理、バックアップ、端末保護、社員研修、インシデント対応手順などを確認します。
あわせて、どの部署がどのような情報を扱っているかを把握すると、優先すべき対策を判断しやすくなります。
手順2. 想定される攻撃と被害を洗い出す
自社の業務に関連する攻撃シナリオを整理しましょう。
例えば、経理部門への不正送金指示、営業担当者への偽のファイル共有依頼、従業員アカウントの乗っ取りなどが考えられます。
それぞれの攻撃が成功した場合に、どの情報や業務が影響を受けるのかを確認します。
手順3. 優先的に対処すべきリスクを決める
洗い出したリスクについて、発生する可能性と被害の大きさを踏まえて優先順位を付けます。
例えば、重要なアカウントに多要素認証が導入されていない場合や、送金時の確認手順が曖昧な場合は、早期に改善を検討する価値があります。
すべてのリスクに同時に対応するのではなく、被害の影響が大きい部分から対策を進めましょう。
手順4. 技術的な対策と社内ルールを整備する
優先順位に沿って、必要なセキュリティ製品の導入や設定変更、社内規程の整備を進めます。
技術的な対策だけでは対応しきれないリスクもあるため、本人確認の手順や承認フロー、社員への周知なども組み合わせましょう。
手順5. 社員研修と訓練を実施する
対策を導入したら、社員が実際に行動できるか確認します。
不審なメールへの対応や、送金依頼の確認、インシデントの報告などをテーマにした研修や訓練を実施するとよいでしょう。
訓練結果をもとに、理解しにくいルールや改善が必要な手順を見直します。
手順6. 対策の効果を検証して改善する
対策を実施した後も、継続的に効果を確認することが大切です。
例えば、重要アカウントの多要素認証の適用率、更新未対応の端末数、バックアップの復元テスト結果、社員研修の受講状況などを指標として管理できます。
新しい攻撃手法やシステム環境の変化に合わせて対策を更新し、必要に応じて専門家の支援も活用しましょう。
自社の現状把握、リスク評価、優先順位付け、対策の実施、社員訓練、効果検証の順に進めましょう。 対策を導入して終わりにせず、定期的に効果を確認して改善することが重要です。
AIを悪用したサイバー攻撃への対策で注意したいポイント
- AIが使われた攻撃かどうかを判断する際の注意点
- セキュリティ製品だけに依存しない考え方
- 社員個人の注意力に頼らない仕組みづくり
- 中小企業が優先して取り組める対策
AIによる攻撃と断定せずに不審な兆候を確認する
不審なメールやプログラムが見つかった場合でも、AIが使われたかどうかを外見だけで判断することは困難です。
AIによる攻撃かどうかにこだわりすぎず、送信元、アクセス履歴、ファイルの挙動、認証ログなどを確認し、必要な対応を進めましょう。
セキュリティ製品だけに依存しない
セキュリティ製品は重要ですが、すべての攻撃を検知できるわけではありません。
多要素認証、アクセス権限の管理、メールの確認、社員教育、バックアップ、インシデント対応などを組み合わせることが重要です。
社員個人の注意力だけに頼らない
社員への注意喚起だけで被害を防ごうとすると、判断ミスや確認漏れが起きた際に被害が発生する可能性があります。
送金時の複数人承認や、フィッシング耐性のある認証、アクセス権限の制限など、ミスがそのまま重大な被害につながらない仕組みを整えましょう。
中小企業でも実施できる対策から始める
大規模なセキュリティ製品をすぐに導入できない場合でも、基本的な対策から始められます。
例えば、重要アカウントへの多要素認証の導入、OSやソフトウェアの更新、バックアップの確認、送金時の本人確認ルールの整備などです。
限られた予算や人員の中では、被害が発生した際の影響が大きい部分から優先的に対処することが大切だと考えています。
AIという言葉にとらわれず、実際の不審な兆候と自社の弱点に基づいて対策を進めましょう。 製品、社内ルール、本人確認、社員教育を組み合わせ、個人の注意力だけに依存しない防御体制を整えることが重要です。
AIを悪用したサイバー攻撃に関するよくある質問
- AIを悪用した攻撃の動向
- フィッシングメールやディープフェイクの見分け方
- 中小企業や生成AIの利用企業が取るべき対策
- 最初に取り組むべき防御策
AIを悪用したサイバー攻撃は増えている?
AIはフィッシングメッセージの作成やなりすましなどに悪用される可能性があり、公的機関やセキュリティ関連組織も関連する脅威への注意を促しています。
ただし、AIが使われた攻撃の件数や被害額を正確に把握することは簡単ではありません。AIによる攻撃の増加を評価する際は、調査対象や集計方法、対象期間を確認する必要があります。
企業としては、件数の増減だけに注目するのではなく、フィッシングや不正送金など、実際に想定されるリスクへの対策を進めることが重要です。
AIで作られたフィッシングメールは見分けられる?
文章の不自然さだけで見分けることは難しくなる場合があります。
送信元のメールアドレス、リンク先のURL、依頼内容、通常の業務手順との違いなどを総合的に確認しましょう。
判断に迷った場合はリンクを開かず、社内の報告窓口や正規の連絡先を通じて確認することが大切です。
ディープフェイクによる詐欺を防ぐには?
音声や映像だけで本人だと判断せず、別の手段で確認することが重要です。
送金や口座変更などの重要な依頼については、登録済みの連絡先への折り返しや複数人による承認など、社内で決めた手順に従いましょう。
中小企業でもAIサイバー攻撃への対策は必要?
中小企業でも、顧客情報や取引先の機密情報、金銭を扱う場合は対策が必要です。
まずは、多要素認証、ソフトウェア更新、バックアップ、送金時の確認手順、社員への注意喚起など、実施しやすい基本対策から取り組みましょう。
生成AIを利用しているだけで攻撃されるリスクはある?
生成AIを利用していることだけで、必ずサイバー攻撃の被害に遭うわけではありません。
ただし、利用するサービスの設定やアカウント管理、入力情報の扱い方によっては、情報漏洩などのリスクが生じる可能性があります。
承認されたサービスを利用し、機密情報の入力ルールやアクセス管理を整えることが重要です。
企業が最初に取り組むべき防御策は?
企業の状況によって異なりますが、まずは重要なアカウントの多要素認証、ソフトウェアの更新、バックアップ、送金時の本人確認手順、社員への注意喚起などを確認するとよいでしょう。
そのうえで、自社の業務や情報資産に応じて、追加のセキュリティ対策や専門家による評価を検討しましょう。
AIによる攻撃を完全に見分けることよりも、不審な連絡を確認する手順と被害を防ぐ仕組みを整えることが重要です。 企業の規模やリスクに応じて、実施可能な基本対策から着実に進めましょう。
まとめ|AIを悪用したサイバー攻撃に備えて企業の防御体制を整えよう
- AIを悪用したサイバー攻撃の主な手口
- 企業が優先的に確認したい防御策
- セキュリティ対策を継続的に改善する重要性
AIを悪用したサイバー攻撃では、フィッシングメールの作成、標的型攻撃の準備、ディープフェイクによるなりすましなど、さまざまな手口が考えられます。
企業が被害を防ぐには、AIによる攻撃だけを特別視するのではなく、従来からあるサイバー攻撃への対策を見直し、技術面と組織面の両方から防御体制を整えることが重要です。
特に、次の対策を優先的に確認しましょう。
- 重要なアカウントに多要素認証を導入する
- OSやソフトウェアを最新の状態に保つ
- メールやWebサイトの不審な点を確認する
- 送金や重要な変更は別の手段で本人確認する
- 端末保護やバックアップを適切に運用する
- 生成AIの利用ルールと社員研修を整備する
- インシデント発生時の報告・対応手順を明確にする
AIを悪用した攻撃への対策は、一度実施すれば終わりではありません。自社のリスクを把握し、優先順位を付けて対策を実施したうえで、継続的に見直していくことが大切だと考えています。
自社の生成AIセキュリティ対策を確認しませんか?
「生成AIの利用ルールを整備したい」 「情報漏洩や不正アクセスへの備えを確認したい」 「社員向けのセキュリティ教育を進めたい」
このような場合は、まず自社の対策状況を整理することから始めましょう。
AIスキルズ・ラボでは、生成AIの利用に関する基本的な確認事項を整理できる「生成AIセキュリティ対策チェックリスト」を用意しています。
利用ルール、個人情報・機密情報の管理、アカウント管理、AIの出力確認、社員教育などの項目を確認し、優先的に取り組むべき課題を整理するためにご活用ください。
無料チェックリストを活用して、自社のセキュリティ対策を見直してみましょう。
📘 メルマガ登録者限定!特典のご案内
個人サポートにお申し込みの方へ、読者特典として
「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDF を無料でお渡しします。
学びのスタートにぜひお役立てください。
コメント