登録すると、「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDFと、
7日間のミニ講座(ChatGPTの使い方・プロンプト例・無料ツール活用)を自動でお届けします。
 スマホでQRを読み取って登録
- 📘 PDF特典:AI活用入門ステップ
- ⚙️ 実例プロンプト:仕事・副業・学習に使える
- 🆓 無料&いつでも解除OK(1〜2通/週)
生成AIを活用すれば、文章の作成や資料の要約、データ分析などを効率化できます。一方で、使い方を誤ると、顧客情報や社内の機密情報が外部に漏れるリスクがあります。
「ChatGPTに社内資料を入力しても大丈夫なのか」「社員が個人情報を生成AIに入力していないか心配」「情報漏洩を防ぐために、会社として何をすべきなのかわからない」
このような悩みを抱えている企業担当者もいるのではないでしょうか。
生成AIによる情報漏洩を防ぐには、社員に注意を呼びかけるだけでは十分ではありません。利用するAIサービスの選定、入力情報の制限、社内ルールの整備、アクセス管理、社員教育などを組み合わせる必要があります。
この記事では、生成AIによる情報漏洩が発生する主な原因から、企業が実施すべき具体的な対策、万が一の際の対応手順まで解説します。
生成AIによる情報漏洩とは?
- 生成AIによる情報漏洩の意味
- 入力情報が漏洩リスクにつながる理由
- 生成AIに入力する際に注意すべき情報
- 従来の情報漏洩対策との違い
生成AIによる情報漏洩とは、生成AIの利用や関連システムの運用において、個人情報や機密情報などが許可されていない相手に開示されたり、不適切に利用されたりすることです。
たとえば、社員が顧客への提案書を作成するために、顧客名や契約金額、未公開の事業情報を生成AIに入力したケースが考えられます。
入力した情報がどのように処理・保存されるかは、利用するサービスや設定、契約条件によって異なります。入力した情報が必ず外部に公開されるわけではありませんが、データの取り扱いを確認せずに利用することは避けるべきです。
また、情報漏洩はAIサービスの仕組みだけで発生するものではありません。アカウントの乗っ取り、共有設定のミス、外部連携の不備などによって情報が漏れる可能性もあります。
生成AIへの入力情報が漏洩リスクにつながる理由
生成AIは、入力された指示やデータをもとに回答を生成します。そのため、業務に関する情報を入力する機会が多くなれば、情報管理上の注意点も増えます。
特に注意したいのは、社員がAIを便利な文章作成ツールとして認識し、入力する情報の重要性を十分に意識していないケースです。
たとえば、次のような使い方が考えられます。
- 顧客とのメールをそのまま貼り付けて返信文を作成する
- 未公開の売上データを入力して分析させる
- 社内会議の議事録を入力して要約させる
- 契約書をアップロードして問題点を抽出させる
- プログラムのエラーを調べるために、APIキーや認証情報を含むコードを入力する
いずれも業務効率化につながる可能性がありますが、入力する情報や利用するサービスによってはリスクが生じます。
企業としては、AIを使うこと自体を問題視するのではなく、どの情報を、どのサービスに、どのような条件で入力してよいのかを明確にすることが重要です。
生成AIの利用で漏洩に注意すべき情報
生成AIを業務で利用する場合は、入力する情報を分類し、取り扱いルールを定める必要があります。
特に注意したい情報は次のとおりです。
| 情報の種類 | 具体例 | 注意点 |
|---|---|---|
| 個人情報 | 氏名、住所、電話番号、メールアドレス | 個人情報の取り扱いルールに従う |
| 顧客情報 | 顧客リスト、商談記録、問い合わせ内容 | 顧客との契約や利用目的を確認する |
| 営業秘密 | 未公開の事業計画、価格戦略、研究資料 | 原則として入力を制限し、必要な場合は承認制にする |
| 財務情報 | 売上、利益、資金繰り、未公開の決算情報 | 社内の機密区分に応じて管理する |
| 認証情報 | パスワード、APIキー、アクセストークン | 原則として入力しない |
| 契約関連情報 | 契約書、見積書、取引条件 | 契約上の守秘義務や社内規程を確認する |
ここで挙げた情報をすべてのAIサービスで一律に扱えないと断定する必要はありません。実際の取り扱いは、サービスの仕様や契約、社内ルールなどを踏まえて判断します。
ただし、利用条件を確認できていない段階では、機密情報や個人情報を入力しない運用が安全です。
生成AIによる情報漏洩と従来の情報漏洩の違い
従来の情報漏洩対策では、メールの誤送信、端末の紛失、不正アクセス、ファイル共有設定のミスなどが主な管理対象でした。
生成AIを利用する場合は、これらに加えて、プロンプトへの入力やAIサービスのデータ取り扱い、AIと外部システムとの連携なども確認する必要があります。
| 比較項目 | 従来の情報漏洩対策 | 生成AI利用時に追加で考えたい点 |
|---|---|---|
| データの取り扱い | ファイルやメールの送受信を管理する | プロンプトやアップロード資料の扱いを管理する |
| サービス管理 | 社内システムやクラウドサービスを管理する | 社員が利用する生成AIサービスも把握する |
| アクセス制御 | ファイルやシステムの閲覧権限を管理する | AIに接続するデータや外部連携の権限を管理する |
| 社員教育 | メール誤送信やパスワード管理を教育する | AIに入力してよい情報や出力の扱いを教育する |
| 事故対応 | 漏洩範囲を調査し、被害拡大を防ぐ | AIサービスの設定や履歴、連携先なども確認する |
生成AIを導入する際は、従来の情報セキュリティ対策を土台にしながら、AI特有の利用方法に合わせて対策を追加することが大切です。
生成AIによる情報漏洩は、AIサービスの仕組みだけでなく、社員の入力内容やアカウント管理、外部連携などからも発生する可能性があります。入力してよい情報と利用条件を明確にし、組織全体で管理することが重要です。
🎁 メルマガ読者限定特典
今なら「AI活用入門ステップ PDF(全6ページ)」をプレゼント!
ChatGPTや画像生成AIを今日から使いこなすための実践ガイドです。
生成AIによる情報漏洩が発生する主な原因
- 機密情報や個人情報の入力によるリスク
- AIサービスのデータ保存・学習設定を確認する重要性
- 無許可のサービス利用やアカウント管理の問題
- 外部連携や社員教育に関する注意点
情報漏洩のリスクを抑えるには、どのような原因で問題が起きるのかを理解することが重要です。
機密情報や個人情報をプロンプトに入力する
よくあるリスクの一つが、生成AIへの入力内容に機密情報が含まれているケースです。
たとえば、顧客へのメールを作成する際に、顧客の氏名や連絡先、取引内容を含むメール全文を入力することが考えられます。
この場合、利用するサービスのデータ取り扱い条件によっては、企業が想定していない形で情報が処理・保存される可能性があります。
対策としては、必要のない個人情報を削除する、架空のデータに置き換える、社内で許可された環境を利用するなどの方法が考えられます。
AIサービスのデータ保存・学習設定を確認していない
生成AIサービスによって、入力データの保存やモデル学習への利用などの条件は異なります。
「AIに入力した情報はすべて学習に使われる」とも、「学習に使われないので何を入力しても安全」とも、一概にはいえません。
たとえば、OpenAIはChatGPT BusinessやEnterprise、APIなどのビジネス向けサービスについて、組織のデータをデフォルトでモデルの学習に使用しないと説明しています。ただし、これはあらゆる情報管理上のリスクがなくなることを意味するものではありません。
参考:OpenAI「ビジネスデータのプライバシー、セキュリティ、コンプライアンス」
学習への利用の有無だけでなく、データの保存期間、削除方法、アクセス権限、外部連携なども確認する必要があります。
会社が許可していない生成AIサービスを利用する
会社が正式に導入していない生成AIサービスを、社員が個人アカウントで業務に利用することがあります。
このような利用は、会社側が入力データの取り扱いや利用者、設定などを把握できず、管理が行き届かなくなる原因になります。
利用するAIサービスを会社が指定し、利用可能な用途や情報の範囲を明確にすることが重要です。
また、業務でAIを使う必要があるにもかかわらず、利用を禁止するだけでは、社員が管理者の把握できない環境で利用する可能性もあります。
安全に利用できる代替手段を用意し、社員がルールを守りやすい環境を整えることも必要です。
アカウント管理やアクセス権限が不十分
AIサービスのアカウント管理が不十分な場合、第三者による不正アクセスや、退職者による不要なアクセスなどのリスクが生じます。
また、複数の社員が同じアカウントを共有していると、誰がどの操作をしたのかを把握しにくくなることがあります。
社員ごとにアカウントを管理し、多要素認証を設定するほか、異動や退職に応じて権限を見直すことが重要です。
AIツールや外部サービスとの連携を適切に管理していない
生成AIをメール、クラウドストレージ、社内データベースなどと連携させる場合、AIがアクセスできる情報や実行できる操作を把握する必要があります。
必要以上に広い権限を付与すると、誤操作や不正な指示があった際に、想定以上の情報にアクセスされたり、データが変更されたりする可能性があります。
連携するデータや機能を必要最小限にし、重要な操作には人間の承認を求めるなど、影響を限定する仕組みを整えましょう。
社員向けの利用ルールや教育が不足している
社内ルールが整備されていない場合、社員は何を入力してよいのか、どのサービスを使ってよいのかを判断できません。
ルールがあっても、社員が内容を理解していなければ、実際の業務で守られない可能性があります。
情報漏洩を防ぐためには、ルールの策定だけでなく、具体的な利用例を使った研修や、判断に迷ったときの相談窓口も必要です。
情報漏洩の原因には、機密情報の入力、設定確認の不足、無許可のサービス利用、アクセス権限の不備、社員教育の不足などがあります。技術面だけでなく、利用ルールと社員の理解を含めて対策することが重要です。
生成AIによる情報漏洩を防ぐための対策7選
- 入力禁止情報を明確にする方法
- 社内で利用するAIサービスの選定方法
- データ設定、匿名化、アクセス管理のポイント
- ガイドライン整備と社員研修の進め方
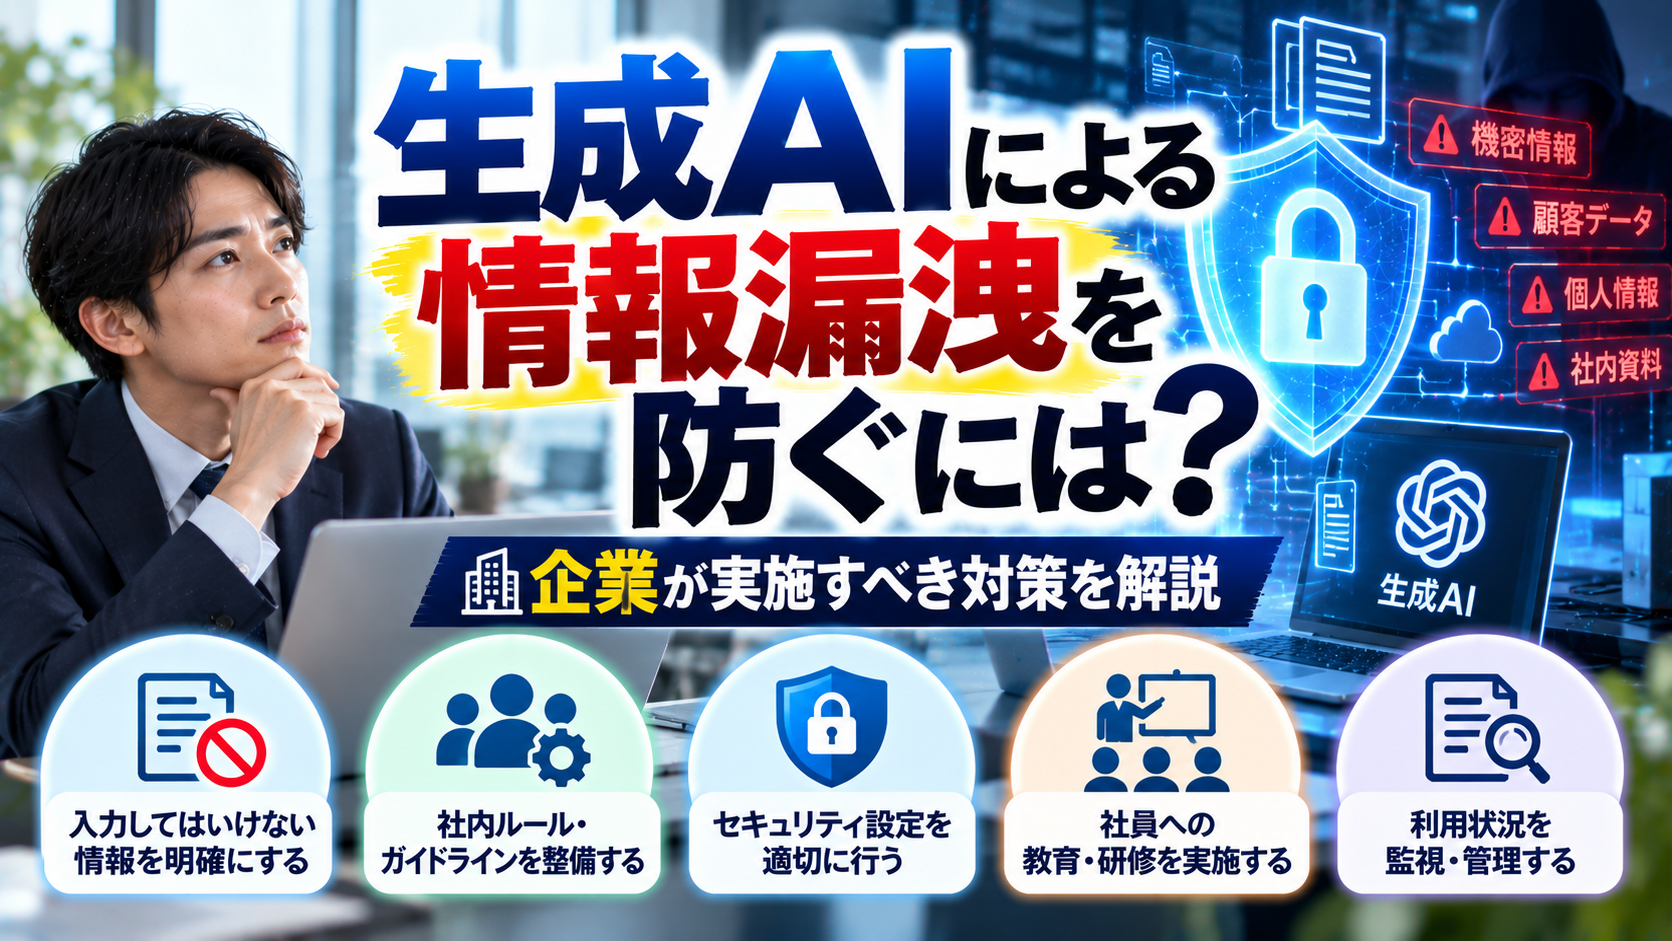
ここからは、企業が実施すべき具体的な対策を7つ紹介します。
1. 生成AIに入力してはいけない情報を明確にする
最初に取り組みたいのは、生成AIに入力してよい情報と、入力を禁止・制限する情報を明確にすることです。
たとえば、次のようなルールを定めます。
- パスワードやAPIキーなどの認証情報は入力しない
- 顧客の個人情報は、承認された用途・環境以外では入力しない
- 未公開の事業計画や営業秘密は、原則として入力しない
- 公開情報を使った文章作成などは、社内ルールの範囲で利用する
- 判断に迷った場合は、上司や管理部門に確認する
このようなルールを作る際は、情報の機密性に応じて区分する方法が有効です。
| 情報区分 | 取り扱いルールの例 |
|---|---|
| 公開情報 | 社内ルールの範囲で利用可能 |
| 社内限定情報 | 許可されたサービス・用途に限定 |
| 機密情報 | 原則入力禁止。例外は事前承認制 |
| 個人情報・認証情報 | 原則入力禁止。必要な処理は正式な手順に従う |
実際の区分は、自社の情報管理規程や業務内容に合わせて調整してください。
重要なのは、禁止事項を伝えるだけでなく、安全に業務を進めるための代替手段も示すことです。
社員が迷わず判断できるように、入力禁止情報と利用可能な情報を具体例付きで示しましょう。
2. 社内で利用を認めるAIサービスを指定する
社員が自由にサービスを選ぶ運用では、会社がデータの取り扱い条件や管理状況を把握しにくくなります。
そのため、会社として利用を認めるAIサービスを選定し、利用できる業務や情報の範囲を定めましょう。
選定時には、次のような点を確認します。
- 入力データの取り扱い条件
- モデル学習への利用に関する設定
- データの保存・削除に関する条件
- アカウントやアクセス権限の管理機能
- 管理者向けの利用状況確認機能
- 契約条件やサポート体制
法人向けプランであれば必ず安全というわけではありません。サービスの仕様や契約内容を確認し、自社の業務に適したものを選ぶことが大切です。
3. データの保存・学習に関する設定を確認する
生成AIサービスを利用する前に、入力データがどのように扱われるのかを確認しましょう。
確認したい主な項目は次のとおりです。
- 入力データがモデルの学習に使用されるか
- 会話履歴やアップロードファイルが保存されるか
- 保存期間を管理できるか
- データの削除方法が明確か
- 管理者が利用状況を制御できるか
- 外部サービスとのデータ共有があるか
ここで注意したいのは、モデルの学習に利用されないことと、データが一切保存されないことは別の条件だという点です。
学習に利用されないサービスであっても、会話履歴や運用上必要なデータが保存される場合があります。自社が利用するプランの公式資料や契約条件を確認してください。
また、設定を変更した場合は、誰がどの設定を管理するのかを明確にし、定期的に見直すことも重要です。
4. 個人情報や機密情報を匿名化・マスキングする
AIを使って情報を要約・分析したい場合でも、必ずしも元の情報をすべて入力する必要はありません。
必要のない個人情報や機密情報を削除したり、架空の情報に置き換えたりすることで、入力する情報を減らせる場合があります。
たとえば、顧客へのメールを改善する場合、実際の氏名やメールアドレスを削除し、「顧客A」「担当者B」などの仮名に置き換える方法があります。
ただし、名前を削除しただけで、必ず個人を特定できなくなるとは限りません。取引内容や日付、所属などの組み合わせから個人が推測されることもあります。
そのため、匿名化・マスキングを行う場合も、情報の再特定につながる要素が残っていないか確認することが大切です。
5. アカウント管理とアクセス権限を徹底する
生成AIのアカウントを安全に管理することも、情報漏洩の防止につながります。
具体的には、次の対策を実施しましょう。
- 社員ごとにアカウントを発行する
- 多要素認証を有効にする
- 業務に必要な範囲だけ権限を付与する
- 退職・異動時にアカウントや権限を見直す
- 不要な外部連携やAPIキーを無効化する
- 利用状況や重要な操作のログを確認する
AIが社内データにアクセスする場合は、AIに与える権限も確認する必要があります。
たとえば、文書の要約だけを行うAIに、ファイルの削除や外部送信までできる権限を与える必要はありません。
最初から広い権限を与えるのではなく、必要最小限の権限で運用することが重要です。
6. 生成AIの利用ガイドラインを策定する
社員が安全に生成AIを利用できるようにするためには、社内ガイドラインを整備しましょう。
ガイドラインには、少なくとも次の項目を盛り込むことをおすすめします。
- 利用を認める生成AIサービス
- 利用可能な業務と禁止する用途
- 入力禁止情報と情報区分ごとの取り扱い
- AIの出力を業務に利用する際の確認手順
- アカウントや外部連携の管理方法
- トラブルが発生した際の報告先と対応手順
- ガイドラインの管理責任者と見直し方法
ガイドラインは、作成して社内に公開すれば終わりではありません。
社員が実際の業務で使える内容になっているかを確認し、AIサービスの仕様変更や社内での利用状況に応じて更新することが大切です。
7. 社員向けのセキュリティ研修を実施する
ルールを整備しても、社員がその意味を理解していなければ、情報漏洩のリスクを十分に抑えられない可能性があります。
そのため、生成AIの安全な利用方法を学ぶ研修を実施しましょう。
研修では、次のような内容を扱うと効果的です。
- AIに入力してはいけない情報の具体例
- 会社が許可したAIサービスの利用方法
- 個人情報や機密情報を扱う際の注意点
- AIの出力結果を確認する方法
- フィッシングやアカウント乗っ取りへの対処
- 情報漏洩が疑われる場合の報告手順
研修では、知識を説明するだけでなく、実際の業務を想定した演習を取り入れることもおすすめです。
たとえば、架空の顧客情報を含む文章を提示し、どの情報を削除・置換すれば安全に要約を依頼できるかを考えてもらいます。
このような演習を通じて、社員が実務で判断できる力を身につけられるようにすることが重要です。
企業が実施したい対策は、入力禁止情報の明確化、利用サービスの指定、データ設定の確認、匿名化、アクセス管理、ガイドライン策定、社員研修の7つです。ルールを決めるだけでなく、実際の業務で守れる仕組みを整え、継続的に運用することが大切です。
生成AIサービスを選ぶときに確認すべきセキュリティ項目
- 入力データの学習利用に関する確認事項
- 会話履歴やデータの保存期間と削除方法
- 管理者機能、暗号化、多要素認証の重要性
- 法人向けプランを選定する際のポイント
生成AIによる情報漏洩を防ぐには、社員の利用方法だけでなく、利用するサービス自体の安全性も確認する必要があります。
入力データがAIモデルの学習に利用されるか
サービスを選定する際には、入力したデータがモデルの学習や改善に利用されるかどうかを確認します。
ただし、学習に利用されないという条件だけで安全性を判断することはできません。
保存期間、アクセス権限、外部共有、削除方法なども合わせて確認しましょう。
会話履歴や入力データの保存期間はどのくらいか
入力したデータや会話履歴がどの程度保存されるのか、利用者や管理者が削除できるのかを確認しましょう。
また、通常の会話履歴と、セキュリティ監視や不正利用防止などの目的で保持されるデータは、扱いが異なる場合があります。
サービスの公式資料や契約内容を確認し、自社の情報管理方針に合っているかを判断してください。
データの削除や管理者による制御ができるか
法人で生成AIを利用する場合は、管理者が利用状況や設定を管理できるかどうかも重要です。
利用者の管理、共有機能の制御、アクセス権限の設定、ログの確認、データ保持に関する設定など、自社に必要な機能が利用できるかを確認しましょう。
暗号化や多要素認証などの機能があるか
通信時や保存時の暗号化、多要素認証、アクセス制御などは、情報を保護するための基本的な確認項目です。
ただし、セキュリティ機能が備わっていても、設定が適切でなければ十分な効果が得られない場合があります。
機能の有無だけでなく、管理者が実際に設定・運用できるかも確認することが大切です。
法人向けプランと個人向けプランの違いを確認する
同じAIサービスでも、個人向けと法人向けでは、データの取り扱い、管理機能、契約条件などが異なる場合があります。
法人向けプランを検討する際は、次の点を確認しましょう。
- 入力データの取り扱いに関する条件
- 管理者によるアカウント管理
- データ保持や削除に関する機能
- 外部連携や共有機能の管理
- 契約上の責任範囲やサポート体制
料金だけでなく、利用する情報の機密性や必要な管理機能を踏まえて選定することが重要です。
生成AIサービスは、学習利用の有無だけでなく、保存期間、削除方法、アクセス制御、暗号化、管理者機能、契約条件などを総合的に確認して選びましょう。自社が扱う情報の機密性と、必要なセキュリティ要件に合ったサービスを選定することが重要です。
ChatGPTによる情報漏洩を防ぐには?
- ChatGPTに入力する際に注意すべき情報
- データの取り扱いに関する設定の確認方法
- 業務利用で守るべき社内ルール
- 法人向け環境を検討する際の注意点
ChatGPTを業務で利用する場合も、入力情報の管理とサービスの設定確認が重要です。
ChatGPTに入力してはいけない情報
会社のルールで許可されていない限り、次のような情報を入力することは避けましょう。
- 顧客や従業員の個人情報
- 未公開の事業計画や営業秘密
- 公開前の決算情報や価格戦略
- パスワード、APIキー、アクセストークン
- 契約上の守秘義務がある情報
業務で必要な場合は、社内で承認された利用環境かどうか、入力データの取り扱い条件が業務要件に合っているかを確認してください。
データの取り扱いに関する設定を確認する
ChatGPTのデータの取り扱いは、利用するプランや設定によって異なります。
個人向けワークスペースでは、設定からモデル改善へのデータ利用を管理できます。一方、ChatGPT BusinessやEnterpriseなどのビジネス向けサービスでは、組織のデータはデフォルトでモデルの学習に利用されないと案内されています。
参考:OpenAI「データがモデルのパフォーマンスを改善するためにどのように使用されるか」
ただし、学習への利用が無効であっても、すべてのデータが保存されないという意味ではありません。会話履歴やファイルの扱い、共有設定なども確認しましょう。
業務利用では会社のルールに従う
社員が個人アカウントを利用している場合、会社が利用状況や設定を十分に管理できないことがあります。
業務でChatGPTを使う場合は、会社が利用を認めた環境を使用し、入力可能な情報や共有方法などのルールに従うことが重要です。
また、社内資料をアップロードする場合や、他のサービスと連携する場合は、情報の共有範囲やアクセス権限を事前に確認しましょう。
重要な情報を扱う場合は法人向け環境も検討する
機密情報を扱う業務では、法人向けのAI環境を検討する方法もあります。
ただし、法人向けプランを導入すれば、情報漏洩のリスクが完全になくなるわけではありません。
サービスのデータ取り扱い条件を確認したうえで、入力ルール、アクセス権限、社員教育などを組み合わせることが必要です。
ChatGPTを安全に利用するには、プランや設定ごとのデータ取り扱い条件を確認し、会社が認めた環境で利用することが大切です。学習への利用がないことだけを根拠に安全と判断せず、入力情報、保存、共有、アクセス権限も確認しましょう。
生成AIによる情報漏洩が発生した場合の対応手順
- 情報漏洩が疑われた際の初動対応
- 社内への報告とアカウント停止の考え方
- 影響範囲の調査と法令上の対応
- 原因分析と再発防止策の進め方
どれだけ対策を講じても、誤入力や設定ミスなどの問題を完全に防げるとは限りません。
万が一、生成AIに機密情報を入力してしまった場合や、情報漏洩が疑われる場合に備えて、対応手順を決めておきましょう。
1. 入力した情報と発生状況を確認する
まず、どの情報を、いつ、どのサービスに入力したのかを確認します。
可能な範囲で、入力した内容、利用したアカウント、関連する設定、共有の有無などを整理しましょう。
ただし、証拠を確認する前に会話履歴などを削除すると、調査に必要な情報が失われる場合があります。社内のインシデント対応手順に従って記録を保全してください。
2. 上司や情報システム部門に速やかに報告する
情報漏洩が疑われる場合は、自己判断で対応を終わらせず、社内で定められた報告先に連絡しましょう。
報告が遅れると、影響範囲の確認や必要な対応が遅れる可能性があります。
社員が問題を報告しやすいように、報告先や連絡方法をあらかじめ明確にしておくことも重要です。
3. 必要に応じてアカウントや外部連携を停止する
不正アクセスやアカウントの乗っ取りが疑われる場合は、状況に応じてパスワードの変更、セッションの無効化、APIキーの失効、外部連携の停止などを検討します。
ただし、対応によって証拠や業務データに影響が出る場合もあるため、社内の責任者と連携しながら進めることが大切です。
4. 情報の種類と影響範囲を調査する
入力した情報に個人情報、営業秘密、認証情報などが含まれていたかを確認します。
さらに、共有リンクの有無、外部連携の設定、アクセス履歴などを調査し、どこまで影響が及んでいる可能性があるかを整理します。
影響範囲がわからない場合も、問題がないと決めつけず、確認できた事実と未確認の事項を分けて記録しましょう。
5. 関係者への連絡や法令上の対応を検討する
漏洩した情報の種類や状況によっては、顧客や取引先への連絡、関係機関への報告などが必要になる場合があります。
個人データの漏洩等については、個人情報保護法上の報告・本人通知義務が生じるケースもあります。
具体的な対応は状況によって異なるため、法務担当者や専門家と連携し、適用される法令や契約上の義務を確認してください。
6. 原因を分析し再発防止策を実施する
対応が落ち着いたら、なぜ問題が起きたのかを分析します。
たとえば、入力ルールが曖昧だったのか、社員が設定を理解していなかったのか、アクセス権限が広すぎたのかなどを確認します。
原因に応じて、ガイドラインの改定、設定変更、研修の追加、利用サービスの見直しなどを行いましょう。
問題を個人の不注意だけで片付けず、同じ問題が起きにくい仕組みを整えることが大切です。
情報漏洩が疑われた場合は、入力情報と発生状況を記録し、速やかに社内の責任者へ報告して、影響範囲を調査しましょう。自己判断で履歴を削除したり対応を終わらせたりせず、証拠保全・被害拡大の防止・必要な報告・再発防止を組織的に進めることが重要です。
生成AIの情報漏洩対策でよくある失敗
- 学習に利用されない設定だけでは不十分な理由
- 全面禁止によって生じる可能性がある問題
- ガイドラインの周知と定期的な見直しの重要性
「学習に利用されない」設定だけで安心してしまう
入力データがモデルの学習に利用されないことは重要ですが、それだけで情報漏洩対策が完了するわけではありません。
データの保存、共有設定、アクセス権限、外部連携、アカウント管理なども確認する必要があります。
生成AIの利用を禁止するだけで代替手段を用意しない
利用禁止のルールだけを設けても、社員が業務上の必要性から、管理者が把握していないサービスを利用する可能性があります。
安全に利用できるサービスや、情報を加工して利用する方法を示すことで、社員がルールを守りやすい環境を整えましょう。
ガイドラインを作成しても社員に周知していない
ガイドラインを社内サイトに掲載しただけでは、社員が内容を理解しているとは限りません。
研修や具体例を通じてルールを説明し、社員が実際の業務で判断できるようにすることが重要です。
一度ルールを作ったまま見直していない
生成AIの機能や社内での使い方は変化します。導入時に作ったルールが、将来もそのまま適切とは限りません。
定期的な見直しに加えて、新しいサービスの導入や外部連携の追加、インシデントの発生などを見直しのきっかけにしましょう。
情報漏洩対策では、特定の設定だけに頼ること、利用を禁止するだけで代替手段を設けないこと、ガイドラインを周知・更新しないことが問題になり得ます。安全に使える環境を整え、社員への周知とルールの継続的な見直しを行いましょう。
中小企業が優先して取り組みたい生成AIの情報漏洩対策
- 社内で利用されている生成AIを把握する方法
- 入力禁止情報と利用可能なサービスの決め方
- 費用を抑えて始められる基本対策
- 専門家や研修サービスを活用する際のポイント
中小企業では、専任の情報システム担当者や十分な予算を確保することが難しい場合もあります。
その場合は、すべての対策を一度に導入するのではなく、情報漏洩につながるリスクの高い部分から対応する方法がおすすめです。
まずは社内で利用している生成AIを把握する
最初に、社員が業務で利用している生成AIサービスを洗い出します。
正式に導入したサービスだけでなく、個人アカウントで利用しているサービスや、業務システムに組み込まれたAI機能も確認対象です。
利用目的、利用者、入力する情報、外部連携の有無を整理すると、管理すべき範囲が明確になります。
入力禁止情報と利用可能なサービスを決める
次に、入力してはいけない情報と、利用を認めるAIサービスを明確にします。
まずは、パスワードやAPIキーなどの認証情報を入力しないこと、顧客情報や機密情報は承認された環境以外で扱わないことなど、社員が判断しやすいルールから始めるとよいでしょう。
ルールは短く、具体的にまとめ、社員がすぐに確認できる場所に掲載することをおすすめします。
費用を抑えて始められる対策から実施する
初期段階では、次のような対策から取り組むことができます。
- 利用している生成AIサービスの一覧を作る
- 入力禁止情報を明文化する
- 社内向けの簡易ガイドラインを作成する
- 多要素認証を設定する
- トラブル発生時の報告先を決める
- 社員向けに短時間の研修を行う
これらは基本的な対策ですが、実施するだけであらゆるリスクを防げるわけではありません。扱う情報の重要性や業務内容に応じて、必要な管理機能や専門的な支援を検討しましょう。
必要に応じて専門家や研修サービスを活用する
社内に情報セキュリティの専門知識を持つ担当者がいない場合は、外部の専門家や研修サービスを活用する方法もあります。
支援を依頼する際は、サービスの説明だけでなく、実際の利用状況の確認、社内ルールの策定、社員教育、運用後の見直しまで対応できるかを確認しましょう。
自社の業務や組織規模に合った支援を選ぶことで、対策を進めやすくなる場合があります。
中小企業は、最初から高額なシステムを導入することだけを考える必要はありません。まずは利用中のAIサービスの把握、入力禁止情報の明確化、簡易ガイドラインの整備、報告先の設定、社員研修から始め、リスクに応じて対策を拡充しましょう。
生成AIによる情報漏洩に関するよくある質問
- 生成AIに入力した情報が他人に見られる可能性
- 無料サービスの業務利用に関する考え方
- ChatGPTへの社内資料の入力やデータ削除の注意点
- 利用の全面禁止や対策の始め方
生成AIに入力した情報は他の人に見られる?
一概にはいえません。入力した情報の扱いは、サービスの仕様、利用プラン、設定、共有方法などによって異なります。
入力内容が自動的に他の利用者へ公開されるとは限りませんが、共有機能の利用やアカウントの不正アクセスなどによって情報が意図しない相手に伝わる可能性はあります。
機密情報を入力する前に、サービスのデータ取り扱い条件や共有設定を確認しましょう。
無料の生成AIサービスを業務で使うのは危険?
無料か有料かだけで、安全性を判断することはできません。
利用規約、データの保存・利用条件、管理機能、社内規程との整合性などを確認し、業務利用が認められているかを判断しましょう。
会社が利用を認めていないサービスに、機密情報を入力することは避けるべきです。
ChatGPTに社内資料を入力しても大丈夫?
社内資料を入力してよいかどうかは、資料の機密性、利用するChatGPTのプランや設定、会社のルールなどによって異なります。
まず、社内資料に個人情報や営業秘密が含まれていないかを確認してください。そのうえで、会社が認めた環境であるか、データの取り扱い条件が業務に合っているかを確認しましょう。
生成AIに入力した情報は削除できる?
削除できる範囲や方法は、サービスや機能によって異なります。
会話履歴を削除できる場合でも、バックアップやセキュリティ目的で保持されるデータなど、取り扱いが異なる場合があります。
機密情報を誤って入力した場合は、削除操作だけで対応を終わらせず、社内の責任者に報告し、サービスの公式案内に従って対応してください。
生成AIの利用を全面禁止すべき?
全面禁止が適切かどうかは、業務内容や扱う情報、企業のリスク許容度によって異なります。
高い機密性が求められる業務では利用を制限する必要がある一方、公開情報を使った文章作成などは、適切なルールのもとで活用できる場合があります。
利用を禁止するか自由に使わせるかの二択ではなく、情報の種類や業務内容に応じて利用範囲を定めることが現実的です。
企業の情報漏洩対策は何から始めればよい?
まずは、社内で利用している生成AIサービスを把握し、どのような情報が入力されているかを確認しましょう。
次に、入力禁止情報、利用可能なサービス、アカウント管理、トラブル発生時の報告先を整備します。そのうえで、社員教育や定期的な見直しを進めるとよいでしょう。
生成AIの情報漏洩対策は、無料・有料という区分や学習設定だけでは判断できません。利用サービスの条件、入力する情報、社内規程、共有設定を確認し、会社が認めた安全な方法で利用することが大切です。
まとめ|生成AIによる情報漏洩はルール整備と継続的な管理で防ぐ
- 企業が実施したい情報漏洩対策7つの振り返り
- 万が一の事態に備えた対応手順の重要性
- 生成AIを安全に活用するための基本方針
- 自社のセキュリティ対策を確認する次のステップ
生成AIによる情報漏洩を防ぐには、AIサービスの安全性を確認するだけでなく、入力する情報や社員の利用方法、アカウント管理などを総合的に見直す必要があります。
企業が実施したい主な対策は、次の7つです。
- 生成AIに入力してはいけない情報を明確にする
- 社内で利用を認めるAIサービスを指定する
- データの保存・学習に関する設定を確認する
- 個人情報や機密情報を匿名化・マスキングする
- アカウント管理とアクセス権限を徹底する
- 生成AIの利用ガイドラインを策定する
- 社員向けのセキュリティ研修を実施する
また、万が一の情報漏洩に備え、報告先や対応手順を明確にしておくことも重要です。
生成AIの利用を禁止するだけでは、業務効率化の機会を失う可能性があります。一方で、ルールを設けずに利用を拡大すれば、情報漏洩のリスクを把握しにくくなります。
安全にAIを活用するためには、ルール・技術・人材育成を組み合わせ、継続的に運用を改善することが重要です。
無料チェックリストで自社の情報漏洩対策を確認しませんか?
「自社の生成AI利用に問題がないか確認したい」「情報漏洩を防ぐために何から始めるべきか整理したい」という企業担当者の方に向けて、生成AIセキュリティ対策チェックリストをご用意しています。
利用ルール、情報管理、アカウント管理、AIの出力確認、社員教育などの項目を確認し、自社で優先すべき課題を整理するためにご活用ください。
生成AIを安全に活用するために、まずは自社の対策状況を確認してみましょう。
📘 メルマガ登録者限定!特典のご案内
個人サポートにお申し込みの方へ、読者特典として
「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDF を無料でお渡しします。
学びのスタートにぜひお役立てください。
コメント