登録すると、「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDFと、
7日間のミニ講座(ChatGPTの使い方・プロンプト例・無料ツール活用)を自動でお届けします。
 スマホでQRを読み取って登録
- 📘 PDF特典:AI活用入門ステップ
- ⚙️ 実例プロンプト:仕事・副業・学習に使える
- 🆓 無料&いつでも解除OK(1〜2通/週)
「社員がChatGPTなどの生成AIを使っているけれど、会社としてルールを決めていない」
「情報漏洩を防ぐために、生成AIの利用ガイドラインを作りたい」
「どこまで利用を許可し、何を禁止すればよいのかわからない」
このような悩みを抱えている企業担当者も多いのではないでしょうか。
生成AIは、文章作成や資料の要約、情報整理、アイデア出しなど、さまざまな業務の効率化に役立ちます。一方で、使い方を誤ると、個人情報や機密情報の不適切な取り扱い、著作権上の問題、誤情報の利用などにつながる可能性があります。
こうしたリスクを抑えながら生成AIを活用するには、社員が共通の基準に従って利用できるように、社内ルールを整備することが重要です。
ただし、生成AIの利用を一律に禁止すれば、業務効率化の機会を失う可能性もあります。大切なのは、禁止事項を並べるだけでなく、何に使えて、どのような情報を入力でき、どのように確認すればよいのかを具体的に示すことだと考えています。
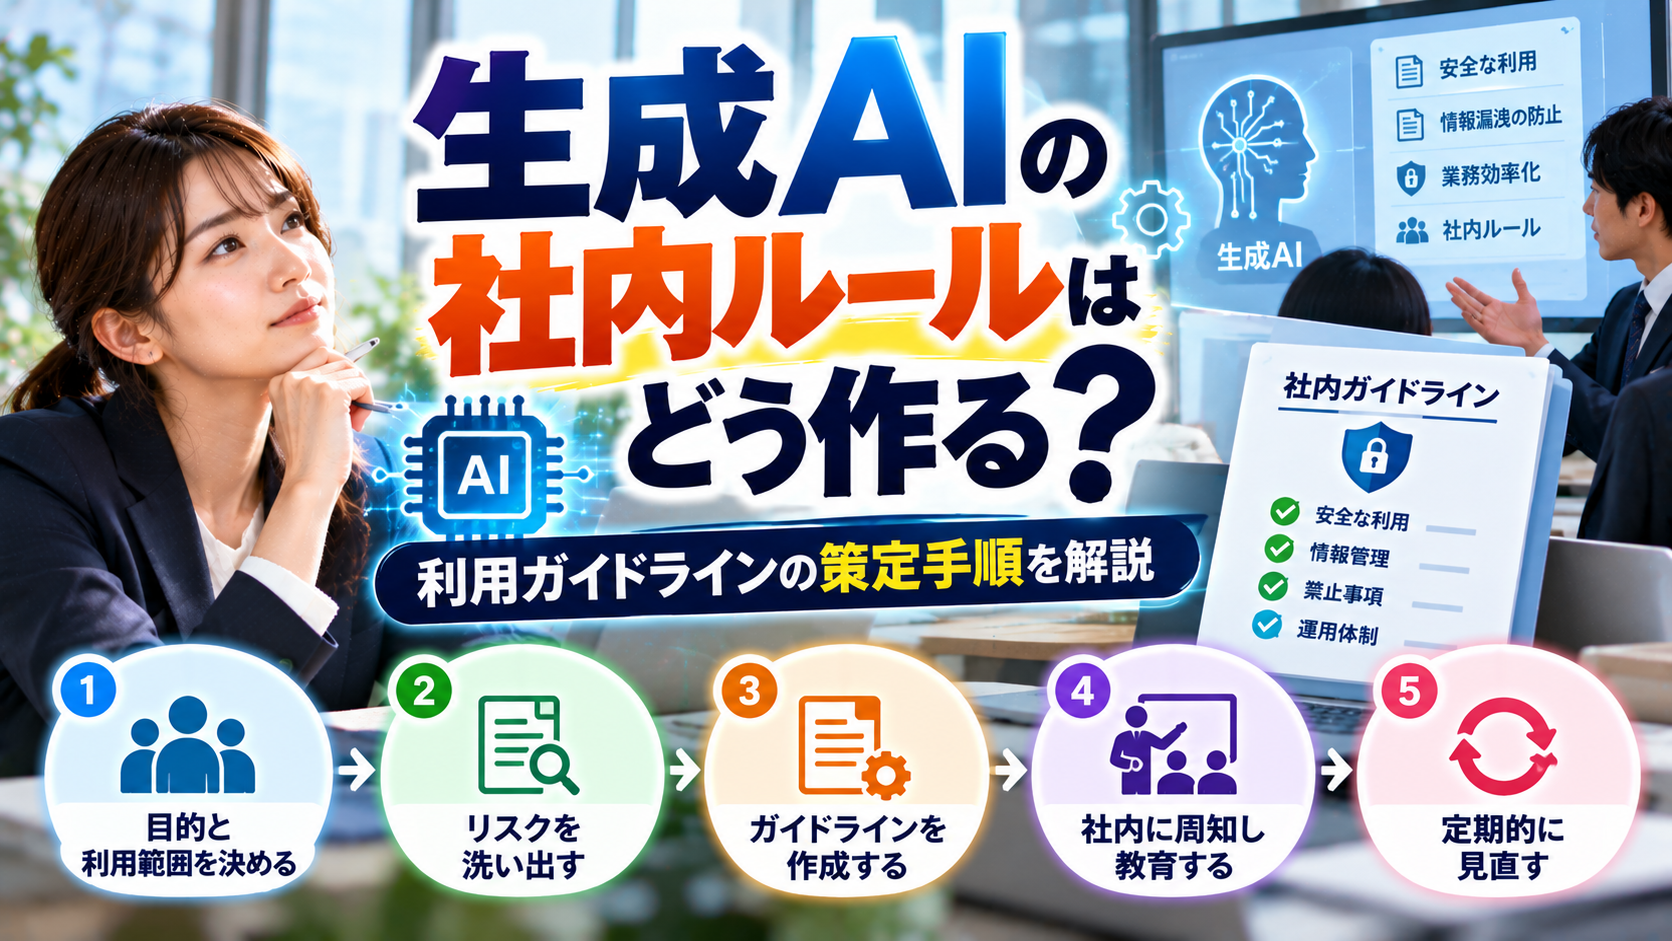
この記事では、生成AIの社内ルールが必要な理由から、利用ガイドラインに盛り込むべき項目、策定手順、運用・定着の方法まで詳しく解説します。
生成AIの社内ルールが必要な理由
- 社員による生成AIの利用が広がるなかで社内ルールが必要な理由
- 個人情報や機密情報の漏洩リスク
- 利用方法のばらつきを防ぎ、安全な活用環境を整える方法
生成AIを業務で活用する企業にとって、社内ルールの整備は安全な利用環境を作るための重要な取り組みです。
ここでは、なぜ社内ルールが必要なのかを解説します。
社員による生成AIの利用が広がっている
生成AIは、文章の作成や要約、翻訳、データ整理、プログラミングなど、幅広い業務で利用できます。
例えば、営業担当者が提案書の構成案を作成したり、事務担当者がメールの文面を整えたり、マーケティング担当者が記事のアイデアを出したりする使い方が考えられます。
こうした利便性がある一方で、会社が把握していないサービスを社員が独自に利用するケースも考えられます。
利用するサービスや入力する情報の基準が決まっていなければ、社員ごとに判断が異なり、情報管理が難しくなる可能性があります。
そのため、企業は生成AIの利用を前提に、利用できるサービスや業務の範囲を明確にしておくことが大切です。
個人情報や機密情報の漏洩リスクを防ぐ
生成AIの利用で特に注意したいのが、個人情報や機密情報の取り扱いです。
例えば、社員が顧客への提案書を作るために、顧客名や契約内容、未公開の価格情報などをプロンプトに入力するケースが考えられます。
入力した情報の取り扱いは、サービスの仕様や設定、契約条件などによって異なります。入力した情報が必ず外部に公開されるわけではありませんが、十分に確認せずに利用すると、情報管理上の問題が生じる可能性があります。
個人情報保護委員会も、生成AIサービスに個人情報を入力する際の注意点を公表しています。関連する公表資料も参考にしながら、自社で扱う情報の種類に応じたルールを整備しましょう。
社員ごとの利用方法のばらつきをなくす
社内ルールがない状態では、同じ業務でも社員によって生成AIの使い方が異なる可能性があります。
ある社員は顧客情報を入力しないようにしていても、別の社員は便利さを優先して詳細な情報を入力しているかもしれません。また、AIが生成した文章をそのまま顧客に送る社員と、内容を確認してから使う社員がいることも考えられます。
こうしたばらつきを減らすには、会社として共通の判断基準を設ける必要があります。
利用ルールを明文化することで、社員が迷ったときに確認できる基準ができ、管理者も教育や指導を行いやすくなります。
生成AIを安全に活用できる環境を整える
社内ルールは、生成AIの利用を制限するためだけのものではありません。
利用できる業務やサービスを明確にすることで、社員が安心して活用できる範囲を示す役割もあります。
例えば、公開情報の要約や一般的な文章の校正は利用可能とし、個人情報や営業秘密の入力は原則禁止とする方法が考えられます。
このように、リスクに応じて利用範囲を整理すれば、必要以上に利用を制限せず、安全性と業務効率化の両立を目指せます。
生成AIを安全に活用するには、利用できるサービス・業務・入力情報の基準を明確にし、社員が共通のルールに従って使える環境を整えることが重要です。
🎁 メルマガ読者限定特典
今なら「AI活用入門ステップ PDF(全6ページ)」をプレゼント!
ChatGPTや画像生成AIを今日から使いこなすための実践ガイドです。
生成AIの社内ルールと利用ガイドラインの違い
- 社内ルールと利用ガイドラインの役割の違い
- 社内規程に盛り込むべき基本事項
- 既存の情報セキュリティポリシーとの整合性
生成AIのルールを作る際は、「社内ルール」と「利用ガイドライン」の役割を整理しておくと、内容を設計しやすくなります。
社内ルールで定めること
社内ルールは、社員が生成AIを利用する際に守るべき基準や禁止事項を定めるものです。
例えば、次のような内容が該当します。
- 会社が許可したサービスを利用する
- 許可されていない機密情報を入力しない
- AIの出力を確認せずに重要な業務判断へ使用しない
- 問題が発生した場合は速やかに報告する
- 外部サービスとの連携は所定の手続きに従う
社内規程としてどの程度の拘束力を持たせるかは、既存の情報セキュリティ規程や就業規則などとの関係も踏まえて決めましょう。
利用ガイドラインで示すこと
利用ガイドラインは、社員がルールを理解し、実務で適切に行動できるようにするための説明資料です。
例えば、次のような内容を盛り込みます。
- 生成AIを利用できる業務の具体例
- 入力可能な情報と禁止する情報の例
- プロンプトを作成する際の注意点
- 出力結果を確認する方法
- 利用に迷った場合の相談先
- 問題が起きた場合の対応手順
禁止事項だけでは、社員は「では、何なら使ってよいのか」がわかりません。
ルールに加えて具体的な利用例や判断方法を示すことで、日々の業務で実践しやすいガイドラインになると考えています。
情報セキュリティポリシーとの関係
生成AIの社内ルールは、既存の情報セキュリティポリシーや個人情報保護に関する規程と整合させる必要があります。
例えば、社内の情報セキュリティ規程で社外サービスへの機密情報の送信を制限している場合、生成AIのガイドラインだけで例外的な利用を認めるべきではありません。
新たな規程を作る前に、既存の規程で対応できる部分と、生成AI特有のルールとして追加すべき部分を整理しましょう。
なお、総務省・経済産業省などが公表するAI関連のガイドラインも、社内ルールを検討する際の参考になります。自社の業種や利用目的に合わせて、適切な資料を確認することが大切です。
社内ルールでは守るべき基準を定め、利用ガイドラインでは実務での具体的な使い方を示すことが大切です。既存の情報セキュリティ規程や個人情報保護に関する規程とも整合させましょう。
生成AIの利用ガイドラインに盛り込むべき項目
- 利用を許可するサービスや業務の範囲
- 入力情報、出力結果、著作権に関するルール
- アカウント管理、外部連携、問題発生時の対応
- 社員教育とガイドラインの見直し
利用ガイドラインを作成するときは、社員が実際に判断する場面を想定しながら項目を整理しましょう。
ここでは、基本的に盛り込んでおきたい10項目を紹介します。
1. 利用を許可する生成AIサービス
最初に、会社が利用を認める生成AIサービスを明確にします。
例えば、ChatGPT、Microsoft Copilot、Google Geminiなど、利用を許可するサービスを一覧にする方法があります。ただし、サービス名だけでなく、利用するプランやアカウントの種類も区別することが重要です。
同じサービスでも、個人向けと法人向けではデータの取り扱いや管理機能などが異なる場合があります。
ガイドラインには、次の内容を記載するとよいでしょう。
- 利用を許可するサービス名
- 利用可能なプランやアカウント
- 利用できる部署や業務
- 新しいサービスを利用する際の申請方法
- 利用を停止する場合の手続き
社員が独自の判断で未承認のサービスを使い始めないように、利用申請の窓口も明確にしておきましょう。
2. 生成AIを利用できる業務の範囲
生成AIを利用できる業務と、追加の確認が必要な業務を整理します。
例えば、公開情報をもとにしたアイデア出しや、一般的な文章の校正などは、比較的取り入れやすい用途です。
一方で、採用判断、人事評価、与信判断、契約上の重要な判断など、人に大きな影響を与える業務では、より慎重な管理が必要です。
ガイドラインでは、次のように整理する方法が考えられます。
- 通常利用できる業務:一般的な文章作成、公開情報の要約、アイデア出し
- 条件付きで利用できる業務:社内資料の分析、顧客向け文書の作成、業務データの整理
- 原則禁止または個別審査が必要な業務:未承認の機密情報を使う業務、重要な判断をAIだけで行う業務
この分類はあくまで例です。自社の業務内容やリスクに合わせて調整しましょう。
3. 入力してよい情報と禁止する情報
生成AIのガイドラインで特に重要なのが、入力情報の基準です。
「機密情報を入力しない」とだけ記載しても、社員によって解釈が異なる可能性があります。具体例を示し、迷いにくいルールにすることが大切です。
例えば、次のような分類が考えられます。
| 情報の分類 | 具体例 | 基本的な扱い |
|---|---|---|
| 公開情報 | 公開済みのニュース、公開資料 | 原則として利用可能 |
| 一般的な社内情報 | 社内手順の概要、一般的な業務文書 | 承認された環境とルールの範囲内で利用 |
| 個人情報 | 顧客の氏名、連絡先、従業員情報 | 原則禁止、必要性と適法性を個別確認 |
| 機密情報 | 営業秘密、未公開の財務情報、契約情報 | 原則禁止、承認された環境や条件がある場合のみ検討 |
| 認証情報 | パスワード、APIキー、秘密鍵 | 入力禁止 |
情報の分類は、既存の社内規程に合わせることが重要です。また、名前を削除しただけでは個人や企業を特定できる情報が残る場合もあるため、匿名化の方法もガイドラインに記載しましょう。
4. 個人情報・機密情報の取り扱い
入力情報の分類に加えて、個人情報や機密情報をどのように取り扱うかを定めます。
例えば、次のようなルールが考えられます。
- 利用サービスのデータ取り扱い条件を確認する
- 必要最小限の情報だけを使用する
- 個人や企業を特定できる情報は削除・加工する
- 顧客との契約や秘密保持義務を確認する
- 判断に迷う場合は上司や担当部門に相談する
個人情報については、サービスの利用条件だけでなく、個人情報保護法や社内の個人情報保護規程との整合性も確認する必要があります。
特に、入力した個人データがどのように利用されるかについては、サービス提供者の説明や契約条件を確認し、必要な対応を行いましょう。
5. 生成された回答や成果物の確認方法
生成AIの回答は、常に正しいとは限りません。
誤った数字、実在しない出典、古い情報、不適切な表現などが含まれる可能性があるため、業務に利用する前の確認ルールを設けましょう。
ガイドラインには、例えば次のような内容を盛り込みます。
- 数字や計算結果を確認する
- 重要な情報は信頼できる資料で裏付ける
- 法律や制度については公式情報を確認する
- 顧客向け文書は担当者が確認してから送信する
- AIの回答を唯一の根拠として重要な判断を行わない
確認の厳しさは、利用目的や影響の大きさに応じて変えることが重要です。
6. 著作権・知的財産権への配慮
生成AIの利用では、著作権や商標、営業秘密などの知的財産に関する問題にも注意が必要です。
例えば、第三者の文章や画像を入力して加工する場合や、生成された文章・画像を広告やWebサイトに掲載する場合は、利用方法に応じた確認が必要になることがあります。
また、AIが生成した成果物だからといって、必ず第三者の権利を侵害しないとは限りません。
ガイドラインには、次のような内容を含めるとよいでしょう。
- 第三者の著作物を入力する際のルール
- 生成物を公開・配布する前の確認
- 既存の作品や商標との類似性に関する確認
- 取引先や顧客に提供する成果物の確認手順
- 判断に迷う場合の相談先
文化庁は、AIと著作権に関する考え方やチェックリストなどを公表しています。必要に応じて、文化庁の関連資料も参考にしましょう。
7. アカウント管理とアクセス権限
生成AIのアカウントを安全に管理するためのルールも必要です。
例えば、次のような項目を定めます。
- 会社が認めたアカウントを利用する
- アカウントの共用を避ける
- 強力なパスワードと多要素認証を利用する
- 必要な人だけにアクセス権限を付与する
- 退職・異動時にアカウントや権限を見直す
- APIキーなどの認証情報を適切に管理する
特に、複数の社員が同じアカウントを使い回す運用では、誰が何を行ったのかを把握しにくくなる可能性があります。
利用人数や管理要件に応じて、組織として管理できる環境を検討しましょう。
8. 外部サービスやGPTsとの連携ルール
生成AIの機能によっては、外部サービスとの連携や、独自のGPTsなどを利用できる場合があります。
こうした機能は便利ですが、連携先へ情報が送信されたり、外部サービスに一定の権限を与えたりする場合があります。
そのため、次のようなルールを設けましょう。
- 承認されていない外部連携を行わない
- 連携先の事業者やデータ取り扱い条件を確認する
- 必要以上のアクセス権限を付与しない
- 外部へ送信される情報を確認する
- 重要な操作は実行前に人間が確認する
特に、メール送信やファイル操作などを伴う仕組みでは、AIの出力をそのまま実行するのではなく、必要な確認手順を設けることが重要です。
9. 問題が発生した場合の報告・対応手順
生成AIの利用中に問題が発生した場合の対応手順も、事前に定めておきましょう。
例えば、機密情報を誤って入力した、不審な外部連携を行った、アカウントの不正利用が疑われるといったケースが考えられます。
ガイドラインには、次の内容を記載します。
- 誰に報告するのか
- どのような情報を報告するのか
- どのような場合に利用を停止するのか
- アカウントや外部連携をどう確認するのか
- 顧客や取引先への影響をどう調査するのか
報告先がわからなければ、社員が問題を抱え込んでしまう可能性があります。情報システム部門やセキュリティ担当者など、具体的な窓口を明記することが大切です。
10. 社員教育とガイドラインの見直し
ガイドラインは、作成して配布すれば終わりではありません。
社員がルールを理解し、日常業務で実践できるようにする必要があります。
例えば、次のような取り組みが考えられます。
- 導入時に説明会を開催する
- 入力禁止情報の具体例を使って研修する
- よくある質問をまとめる
- 利用者から質問や改善案を集める
- サービスの変更や新たなリスクに応じて内容を更新する
生成AIの機能やサービスの条件は変わる可能性があります。そのため、定期的にガイドラインを見直す仕組みを作っておきましょう。
利用ガイドラインには、利用サービス、業務範囲、入力情報、出力結果の確認、著作権、アカウント管理、外部連携、問題発生時の対応、社員教育を盛り込み、社員が具体的に判断できる内容にしましょう。
生成AIの社内ルールを策定する手順
- 社内での利用状況や目的を把握する方法
- リスク分析からガイドライン原案を作るまでの流れ
- 関係部門との確認、試験運用、正式導入の進め方
ここからは、実際に社内ルールを作成する際の手順を解説します。
手順1. 社内での生成AIの利用状況を把握する
最初に、社員がどのような生成AIサービスを、どの業務で利用しているかを把握します。
例えば、次の項目を調査するとよいでしょう。
- 利用している生成AIサービス
- 利用している部署や社員
- 利用目的と対象業務
- 入力する情報の種類
- 外部サービスとの連携状況
- 現在の利用ルールや管理方法
利用実態を把握せずにルールを作ると、現場の業務に合わない内容になってしまう可能性があります。
社員へのアンケートや部署ごとのヒアリングを行い、実態を整理することから始めましょう。
手順2. 利用目的と対象業務を明確にする
次に、会社として生成AIを何のために利用するのかを明確にします。
例えば、文章作成の効率化、社内情報の整理、顧客対応の支援、データ分析など、目的によって必要な管理方法は異なります。
利用目的を整理したうえで、業務ごとに次の点を確認します。
- 生成AIを使うメリット
- 取り扱う情報の種類
- AIの出力を利用する場面
- 人間による確認が必要な範囲
- 利用を認めるための条件
この作業を行うと、どの業務を許可し、どの業務を慎重に扱うべきか判断しやすくなります。
手順3. 想定されるリスクを洗い出す
対象業務が明確になったら、利用に伴うリスクを洗い出します。
代表的なリスクには、次のようなものがあります。
- 個人情報や機密情報の不適切な入力
- 誤情報や不適切な表現の利用
- 著作権などの権利侵害
- アカウントの不正利用
- 未承認の外部サービスとの連携
- AIの判断に過度に依存すること
すべての業務に同じ対策を適用するのではなく、情報の機密性や、誤りが生じた場合の影響に応じて優先順位を付けましょう。
手順4. 利用可能なサービスと入力情報の基準を決める
次に、利用を許可するサービスと、入力できる情報の範囲を決めます。
サービスについては、データの取り扱い条件、管理機能、契約内容、必要な認証機能などを確認します。
入力情報については、公開情報、一般的な社内情報、個人情報、機密情報、認証情報などに分類し、それぞれの取り扱いを明確にしましょう。
特に、個人情報や機密情報については、「どのサービスであれば利用できるのか」「誰の承認が必要なのか」「どのような加工が必要なのか」を具体的に決めることが大切です。
手順5. ガイドラインの原案を作成する
利用状況、目的、リスク、サービスの条件を整理したら、ガイドラインの原案を作成します。
最初から完璧な文書を作ろうとする必要はありません。まずは、利用できるサービス、入力情報の基準、出力結果の確認方法、問題発生時の報告先など、重要な項目からまとめましょう。
また、専門用語を多用するのではなく、社員が理解しやすい表現を使うことも重要です。
例えば、「機密情報の入力を禁止する」と記載するだけでなく、顧客リスト、未公開の価格表、契約書などの具体例を示すと、社員が判断しやすくなります。
手順6. 情報システム部門や法務部門と内容を確認する
原案ができたら、関係部門と内容を確認します。
情報システム部門には、利用サービスの安全性、認証、アクセス権限、外部連携などの観点から確認してもらいます。
法務部門や個人情報保護の担当者には、個人情報、著作権、契約上の義務などの観点から確認してもらうとよいでしょう。
企業の規模や体制によっては、総務部門、コンプライアンス担当者、現場の管理職などが関係する場合もあります。
必要な確認を行い、既存の社内規程と矛盾しない内容に整えましょう。
手順7. 一部の部署で試験運用する
ガイドラインを正式に導入する前に、一部の部署や業務で試験運用する方法もあります。
試験運用では、ルールが実際の業務で使いやすいか、社員が判断に迷う箇所はないか、必要な手続きが複雑すぎないかなどを確認します。
例えば、社員から次のような意見を集めます。
- 入力可能な情報の基準がわかりやすいか
- 利用できるサービスが明確か
- 申請や承認の手順に無理がないか
- 出力結果の確認方法が理解できるか
- 問題発生時の報告先がわかるか
実際の利用者の意見を反映することで、現場に定着しやすいルールに改善できます。
手順8. 社員に周知して正式運用を開始する
試験運用で必要な修正を行ったら、ガイドラインを正式に導入します。
文書を社内ポータルなどに掲載するだけでなく、説明会や研修を通じて、重要なポイントを社員に伝えましょう。
特に、入力禁止情報、利用可能なサービス、出力結果の確認方法、問題発生時の報告先は、すべての利用者が理解しておく必要があります。
正式運用の開始後も、問い合わせや問題事例を収集し、必要に応じてルールを改善していきましょう。
利用実態の把握、リスク分析、ルールの原案作成、関係部門との確認、試験運用、社員への周知という手順で進めると、現場の実情に合った社内ルールを整備しやすくなります。
生成AIの社内ルールを作るときのポイント
- 禁止事項だけでなく利用可能な範囲を示す重要性
- 社員が判断しやすい具体例の作り方
- 相談窓口や部署別ルールを整える方法
- 現場の意見を取り入れて実効性を高める方法
社内ルールは、項目を網羅するだけでなく、社員が実際に守れる内容にすることが重要です。
禁止事項だけでなく利用できる範囲も示す
生成AIの利用を制限することだけに重点を置くと、社員がどのように活用すればよいのかわからなくなる可能性があります。
例えば、機密情報の入力は禁止すると同時に、公開情報の要約や一般的な文章の校正など、利用できる業務の例を示しましょう。
安全性を確保しながら、社員が業務改善に取り組める範囲を明確にすることが大切です。
抽象的な表現を避けて具体例を記載する
「適切に利用する」「機密情報に注意する」といった表現だけでは、具体的な判断が難しい場合があります。
例えば、次のように書き換える方法が考えられます。
- 抽象的な表現:個人情報を適切に取り扱う
- 具体的な表現:顧客の氏名、住所、電話番号などを、承認されていない生成AIサービスに入力しない
具体例を盛り込むことで、社員が日常業務の中で判断しやすくなります。
社員が迷ったときの相談先を明確にする
どれだけ詳しいガイドラインを作っても、すべてのケースを事前に想定することは困難です。
そのため、判断に迷った場合の相談先を決めておきましょう。
例えば、情報システム部門、上司、セキュリティ担当者、法務部門など、相談内容に応じた窓口を明記します。
相談しやすい仕組みを整えることで、社員が独断で判断するリスクを減らせます。
業務内容やリスクに応じてルールを分ける
部署や業務によって、取り扱う情報や生成AIの使い方は異なります。
例えば、公開情報を使ったマーケティング案の作成と、顧客の個人情報を扱う業務では、必要な管理方法が異なります。
全社共通の基本ルールを定めたうえで、必要に応じて部署別の補足ルールを設ける方法が考えられます。
現場の意見を取り入れて実効性を高める
ルールを作成する側だけで内容を決めると、現場の実態に合わない場合があります。
実際に生成AIを利用する社員や管理職から意見を集め、判断に迷う場面や運用上の問題を確認しましょう。
社内ルールは、作成すること自体が目的ではありません。社員が理解し、実際に守り続けられる状態を作ることが重要だと考えています。
禁止事項だけでなく、利用できる業務の具体例、迷ったときの相談先、業務ごとの判断基準を示すことが、社員に守られる社内ルールを作るためのポイントです。
生成AIの社内ルールで定めたい入力情報の分類例
- 入力可能な情報の具体例
- 条件付きで入力できる情報の考え方
- 原則禁止する情報と判断に迷った場合の確認フロー
入力情報の分類は、社員が日常的に判断するための重要な基準です。ここでは、社内ルールを作成する際の例を紹介します。
入力可能な情報
入力可能な情報としては、一般に公開されている情報や、個人・企業を特定できない一般的な文章などが考えられます。
例えば、次のような情報です。
- 公開済みのニュース記事の概要
- 一般的なビジネスメールの文面
- 架空のデータを使った分析方法の検討
- 公開されている製品情報の整理
ただし、公開情報であっても、利用するサービスの条件や著作権などに関する注意が不要になるわけではありません。業務での利用方法に応じて確認しましょう。
条件付きで入力できる情報
社内の手順書や業務データなどは、情報の機密性や利用環境によって扱いが異なる場合があります。
例えば、次のような情報です。
- 社内の一般的な業務マニュアル
- 社内向けの報告資料
- 顧客情報を削除した問い合わせ事例
- 匿名化・加工した業務データ
こうした情報は、会社が承認したサービスを利用すること、必要な情報だけを入力すること、社内規程に従うことなどを条件にする方法が考えられます。
原則として入力を禁止する情報
次のような情報は、社内で明示的に承認された環境や手続きがない限り、入力を禁止する運用が考えられます。
- 顧客や従業員の個人情報
- 未公開の財務情報や経営計画
- 営業秘密や技術情報
- 秘密保持契約の対象となる情報
- パスワードやAPIキーなどの認証情報
実際の禁止範囲は、会社の情報分類や契約条件に合わせて定める必要があります。
判断に迷った場合の確認フロー
入力してよいか判断できない場合は、次のような流れをガイドラインに記載するとよいでしょう。
- 入力する情報に個人情報や機密情報が含まれていないか確認する
- 利用する生成AIサービスが会社に承認されているか確認する
- 必要な情報だけに絞り、匿名化や加工ができないか検討する
- 判断できない場合は、上司や担当部門に相談する
- 承認されるまでは入力を控える
このような手順を明示することで、社員が迷ったときにも一定の基準に沿って判断しやすくなります。
入力情報を「入力可能」「条件付きで入力可能」「原則禁止」に分類し、判断できない場合は承認を得るまで入力しないというルールを明確にしましょう。
生成AIの社内ルールを運用・定着させる方法
- 社員向け説明会や研修の実施方法
- チェックリストやFAQを活用する方法
- 利用状況や問題事例の確認方法
- 環境の変化に応じてルールを見直す重要性
社内ルールは、策定後の運用が重要です。社員が内容を理解し、継続的に実践できるようにしましょう。
社員向けの説明会や研修を実施する
ガイドラインを公開するだけでは、社員がすべての内容を理解できるとは限りません。
導入時には、説明会や研修を実施し、入力禁止情報や利用可能なサービス、出力結果の確認方法などを具体的に説明しましょう。
また、実際に起こり得るケースを使って、社員に判断してもらう演習も有効です。
チェックリストやFAQを用意する
社員が毎回ガイドラインの全文を読むのは、負担になる場合があります。
そのため、日常業務で使いやすいチェックリストやFAQを用意しましょう。
例えば、生成AIに情報を入力する前に、次の点を確認するチェックリストが考えられます。
- 会社が利用を認めたサービスか
- 個人情報や機密情報が含まれていないか
- 入力する情報は必要最小限か
- 外部連携やファイル共有に問題がないか
- 出力結果を確認する担当者が明確か
確認項目を簡潔にまとめることで、社員が日常的に利用しやすくなります。
利用状況や問題事例を定期的に確認する
運用開始後は、ガイドラインが適切に機能しているかを確認します。
例えば、利用者からの問い合わせ、インシデント報告、研修後の理解度、承認されていないサービスの利用状況などを確認すると、改善点を把握しやすくなります。
ただし、利用状況の把握にあたっては、従業員のプライバシーや社内規程にも配慮しましょう。
生成AIの機能や社内環境の変化に応じて見直す
生成AIの機能、サービスの契約条件、法令や公的ガイドラインなどは変化する可能性があります。
また、会社が新たなサービスを導入したり、AIを利用する業務を拡大したりすれば、必要なルールも変わることがあります。
そのため、定期的な見直しに加えて、重大な仕様変更や問題発生時にも内容を確認できる仕組みを整えましょう。
ルールを定着させるには、研修・チェックリスト・利用状況の確認・定期的な見直しを組み合わせ、社員が日常業務で実践できる仕組みを作ることが重要です。
生成AIの社内ルールでよくある失敗
- 禁止事項が多すぎることで生じる問題
- 抽象的なルールや周知不足による失敗
- 策定後の見直しが必要な理由
社内ルールを作成しても、内容や運用方法によっては十分に機能しないことがあります。ここでは、注意したい失敗例を紹介します。
禁止事項が多すぎて利用が進まない
情報漏洩を防ごうとするあまり、生成AIの利用をほぼ全面的に禁止すると、業務効率化の機会を失う可能性があります。
リスクの低い業務まで一律に禁止するのではなく、利用できる範囲を明確にし、情報の種類や業務の重要性に応じて制限を設ける方法を検討しましょう。
ルールが抽象的で社員が判断できない
「安全に利用する」「機密情報に注意する」といった表現だけでは、社員が具体的に何をすべきか判断できない場合があります。
入力してはいけない情報の例や、判断に迷ったときの手順を記載し、実務で使える内容にすることが重要です。
ガイドラインを作成しただけで周知していない
ガイドラインを作成しても、社員が内容を知らなければ実践できません。
社内ポータルに掲載するだけでなく、説明会や研修、チェックリストなどを組み合わせて周知しましょう。
策定後に見直しを行っていない
生成AIのサービスや機能が変わっても、社内ルールが更新されなければ、実際の利用環境とルールが合わなくなる可能性があります。
定期的な見直しの担当者と実施時期を決め、必要に応じて更新する仕組みを作りましょう。
利用を過度に制限する、曖昧な表現を使う、社員への周知を怠る、策定後に見直さないといった失敗を避け、実際の業務で機能するルールを整えましょう。
生成AIの社内ルールに関するよくある質問
- 利用ガイドラインを作成する必要性
- 中小企業でのルール整備や作成担当者
- ChatGPTだけを対象にする場合の考え方
- ひな形の利用、全面禁止、見直し頻度に関する疑問
生成AIの利用ガイドラインは必ず作るべき?
すべての企業に同じ形式のガイドラインが義務付けられているわけではありませんが、生成AIを業務で利用する場合は、利用範囲や情報管理の基準を明確にすることが重要です。
既存の情報セキュリティ規程などで十分に対応できるかを確認し、必要に応じて生成AIに特化したルールを追加しましょう。
中小企業でも社内ルールを作る必要がある?
中小企業でも、顧客情報や従業員情報、取引先の機密情報などを扱う場合は、生成AIの利用ルールを整備することをおすすめします。
最初から複雑な規程を作る必要はありません。利用するサービス、入力禁止情報、出力結果の確認方法、問題発生時の報告先など、基本的な項目から始めるとよいでしょう。
生成AIの社内ルールは誰が作成する?
企業の規模や体制によって異なりますが、情報システム部門やセキュリティ担当者が中心となり、法務、個人情報保護の担当者、現場の管理職などと連携して作成する方法が考えられます。
重要なのは、一つの部門だけで決めず、技術面、法務面、現場の実態を踏まえて内容を検討することです。
ChatGPTだけを対象にしたルールでもよい?
ChatGPTだけを対象にしたルールを作ることもできますが、今後ほかの生成AIサービスを利用する可能性がある場合は、生成AI全般に共通する基本ルールを定める方法がおすすめです。
そのうえで、ChatGPTなど特定のサービスについて、個別の設定や利用条件を補足すると管理しやすくなります。
社内ルールのひな形やテンプレートはある?
公的機関のAI関連ガイドラインや、社内の情報セキュリティ規程などを参考にして、ひな形を作成する方法があります。
ただし、ひな形をそのまま採用すれば、自社に必要な対策がすべて満たされるとは限りません。利用するサービス、取り扱う情報、業務内容に合わせて調整しましょう。
生成AIの利用を全面禁止するべき?
全面禁止が適切かどうかは、企業の業務内容やリスク、管理体制によって異なります。
機密情報を扱う業務などでは厳しい制限が必要になる場合がありますが、公開情報の要約や一般的な文章作成など、リスクを管理しやすい用途もあります。
リスクに応じて利用範囲を整理し、安全に活用できる環境を整えることが重要だと考えています。
生成AIの社内ルールはどのくらいの頻度で見直す?
一律の頻度に決めるよりも、定期的な見直しに加え、サービスの重要な仕様変更、法令や公的ガイドラインの更新、重大なインシデントの発生などを見直しの契機として定める方法が考えられます。
例えば、半年または年に一度の定期確認を設定し、必要な変更があれば随時改定する運用が考えられます。自社の利用状況に応じて見直しの頻度を決めましょう。
企業の規模や利用状況に応じてルールを整備し、サービスの仕様変更や重大な問題の発生時にも見直せる仕組みを用意しましょう。
まとめ|生成AIの社内ルールを整備して安全な活用を進めよう
- 生成AIの社内ルールを整備する際に押さえたい要点
- 安全性と業務効率化を両立するための考え方
- 自社の対策状況を確認する次のステップ
生成AIを安全に活用するためには、社員が共通の基準に従って利用できるように、社内ルールと利用ガイドラインを整備することが重要です。
策定時には、次のポイントを押さえましょう。
- 社内での生成AIの利用状況と目的を把握する
- 利用を許可するサービスと業務の範囲を明確にする
- 入力可能な情報と禁止する情報を具体的に定める
- 出力結果の確認方法と問題発生時の対応手順を決める
- 関係部門と連携して内容を確認する
- 社員向けの研修やチェックリストを用意する
- 利用状況や環境の変化に応じてルールを見直す
生成AIの社内ルールは、単に利用を制限するためのものではありません。社員が安心して活用できる範囲を示し、業務効率化とリスク管理を両立するための仕組みです。
最初から完璧なルールを作ることを目指すよりも、自社の利用状況を把握し、優先度の高い対策から整備していくことが大切だと考えています。
自社の利用状況に合わせて実効性のあるルールを整備し、社員教育と継続的な見直しを通じて、安全な生成AI活用を進めましょう。
自社の生成AIセキュリティ対策を確認しませんか?
「生成AIの社内ルールを作りたいが、何から始めればよいかわからない」
「情報漏洩を防ぐために、確認すべき項目を整理したい」
「社員研修や利用ガイドラインの整備を進めたい」
このような場合は、まず自社のセキュリティ対策の現状を確認してみましょう。
AIスキルズ・ラボでは、生成AIの利用に伴う基本的な確認事項を整理できる「生成AIセキュリティ対策チェックリスト」を用意しています。
利用ルール、情報管理、アカウント管理、AIの出力確認、社員教育などの項目を確認し、自社で優先的に取り組むべき課題を整理するためにご活用ください。
無料のチェックリストを活用して、生成AIを安全に利用するための第一歩を踏み出しましょう。
📘 メルマガ登録者限定!特典のご案内
個人サポートにお申し込みの方へ、読者特典として
「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDF を無料でお渡しします。
学びのスタートにぜひお役立てください。
コメント