登録すると、「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDFと、
7日間のミニ講座(ChatGPTの使い方・プロンプト例・無料ツール活用)を自動でお届けします。
 スマホでQRを読み取って登録
- 📘 PDF特典:AI活用入門ステップ
- ⚙️ 実例プロンプト:仕事・副業・学習に使える
- 🆓 無料&いつでも解除OK(1〜2通/週)
「業務効率化のためにChatGPTを導入したいけれど、情報漏洩が心配」
「社員が個人アカウントでChatGPTを使っているが、どのように管理すればよいのかわからない」
このような悩みを抱えている企業担当者も多いのではないでしょうか。
ChatGPTは、文章作成や情報整理、アイデア出し、プログラミングなど、さまざまな業務に活用できる便利な生成AIです。一方で、使い方や管理方法を誤ると、機密情報の不適切な取り扱いやアカウントの不正利用などにつながる可能性があります。
重要なのは、ChatGPTを一律に禁止することでも、便利だからと無条件に使うことでもありません。リスクを理解したうえで、適切な利用ルールと管理体制を整えることです。
この記事では、企業が知っておきたいChatGPTのセキュリティリスクから、入力してはいけない情報、安全に利用するための具体策、導入時の手順までわかりやすく解説します。
ChatGPTのセキュリティリスクとは?
- ChatGPTのセキュリティリスクの基本的な意味
- 企業で利用する際に注意すべき理由
- 情報漏洩以外にも存在するリスク
- 安全に利用するための基本的な考え方
ChatGPTのセキュリティリスクとは、サービスの利用や管理に関連して、情報漏洩、不正アクセス、誤情報の利用、外部サービスとの連携に伴う問題などが発生する可能性を指します。
ただし、ChatGPTを利用するだけで、入力した情報が必ず外部に公開されるわけではありません。リスクは、利用するサービスやプラン、データ設定、入力内容、アカウント管理などによって異なります。
企業でChatGPTを利用する際に注意すべき理由
企業でChatGPTを利用する場合、個人で使うとき以上に情報管理が重要です。
例えば、次のような業務でChatGPTが使われることがあります。
- 顧客へのメールや提案書の作成
- 社内資料の要約
- 売上データや市場情報の分析
- プログラムの作成や修正
- 採用活動や人事関連の文書作成
- 企画書や事業計画のアイデア出し
これらの業務では、顧客情報、従業員情報、営業秘密、未公開の経営情報などを扱う場合があります。
社員が便利さを優先して、こうした情報を十分な確認をせずに入力すると、会社が意図していない形で情報を取り扱うことになりかねません。
また、社員ごとに利用するサービスや設定が異なっていると、会社として利用状況を把握しにくくなる可能性もあります。
そのため、ChatGPTの導入では、ツールの選定だけでなく、利用範囲や情報管理のルールを同時に整えることが重要です。
ChatGPTの利用に伴うリスクと情報漏洩の違い
ChatGPTのセキュリティリスクと聞くと、情報漏洩をイメージする人もいるでしょう。しかし、注意すべき問題はそれだけではありません。
| リスクの種類 | 具体例 |
|---|---|
| 情報管理のリスク | 機密情報や個人情報を不適切に入力する |
| アカウントのリスク | パスワードの流出や不正アクセスが発生する |
| 出力内容のリスク | 誤った情報を確認せずに顧客へ提供する |
| 外部連携のリスク | GPTsや外部サービスとの連携で意図しない情報共有が起きる |
| 法的なリスク | 著作権や個人情報保護などの確認が不十分になる |
| 攻撃へのリスク | 悪意ある指示によってAIの動作が誘導される |
例えば、ChatGPTが誤った情報を生成した場合、情報漏洩が起きていなくても、顧客への誤案内や業務上の判断ミスにつながる可能性があります。
セキュリティ対策を考える際は、情報を守ることだけでなく、AIの出力や利用プロセスを適切に管理することも大切です。
ChatGPTを安全に利用するための基本的な考え方
ChatGPTを安全に利用するためには、次の3つを基本に考えると整理しやすくなります。
- 入力する情報を管理する:個人情報や機密情報を安易に入力しない
- 利用環境を管理する:アカウント、権限、データ設定、外部連携を確認する
- 出力結果を管理する:生成された文章や情報を人間が確認してから業務に使う
セキュリティ対策は、一つの設定だけで完結するものではありません。技術的な対策、社内ルール、社員教育を組み合わせることが重要です。
ChatGPTのリスクは情報漏洩だけではありません。入力情報、アカウント、外部連携、AIの出力結果をまとめて管理することが重要です。
🎁 メルマガ読者限定特典
今なら「AI活用入門ステップ PDF(全6ページ)」をプレゼント!
ChatGPTや画像生成AIを今日から使いこなすための実践ガイドです。
企業が知っておきたいChatGPTの主なセキュリティリスク
- 入力情報の取り扱いによる情報漏洩リスク
- 個人情報や営業秘密を入力する際の注意点
- AIの誤情報やアカウント乗っ取りのリスク
- 外部連携、著作権、プロンプトインジェクションの問題
ここでは、企業がChatGPTを利用する際に注意したい代表的なリスクを詳しく解説します。
入力した情報の取り扱いによる情報漏洩リスク
ChatGPTを利用する際は、入力した情報がどのように取り扱われるかを理解しておく必要があります。
例えば、社員が顧客向けの提案書を作成するために、顧客名や契約内容、未公開の価格情報などを入力したとします。
この場合、利用しているサービスのデータ取り扱い条件や社内ルールによっては、情報管理上の問題が生じる可能性があります。
ただし、ChatGPTに入力した情報が、そのまま他の利用者に公開されるという意味ではありません。モデルの学習への利用、サービス上のデータ保存、第三者との共有は、それぞれ異なる論点です。
企業は「ChatGPTだから危険」と一括りにするのではなく、利用するサービスの仕様や契約条件を確認し、入力できる情報の範囲を定める必要があります。
個人情報や機密情報の不適切な入力
特に注意したいのが、個人情報や営業秘密などの入力です。
例えば、次のような情報が該当します。
- 顧客の氏名、住所、電話番号、メールアドレス
- 従業員の給与や人事評価
- 顧客との契約内容
- 未公開の商品開発情報
- 社外秘の営業資料
- 公開前の財務情報や事業計画
これらの情報を入力してよいかどうかは、利用サービスの条件、社内規程、本人への説明や同意の要否、契約上の義務などを踏まえて判断する必要があります。
迷った場合は、実データをそのまま入力するのではなく、個人や企業を特定できないように加工した情報で代用する方法を検討しましょう。
AIが生成した誤情報を業務で利用するリスク
ChatGPTは自然な文章を生成できますが、回答が常に正しいとは限りません。
例えば、次のような誤りが起きる可能性があります。
- 実在しない法律や制度を説明する
- 古い情報を最新情報として紹介する
- 数字や計算結果を誤る
- 実在しない参考資料や出典を提示する
- 顧客の状況に合わない提案を行う
こうした誤情報を確認せずに社外向け資料や契約関連文書に使用すると、信用の低下や業務上の損失につながるおそれがあります。
そのため、重要な情報については、公式資料や一次情報を使って確認することが必要です。
特に、法律、税務、金融、医療、人事など、判断を誤った際の影響が大きい分野では、人間による確認を必須にすることをおすすめします。
アカウントの不正アクセスや乗っ取り
ChatGPTのアカウントが不正利用されると、アカウント内の情報や利用環境に応じて、プライバシーや業務情報が危険にさらされる可能性があります。
主な原因として、次のようなものが考えられます。
- 他のサービスと同じパスワードを使い回している
- フィッシングメールに認証情報を入力してしまう
- ログイン情報を複数人で共有している
- 不審な端末やセッションを放置している
- APIキーを公開リポジトリなどに誤って掲載する
OpenAIも、強力で一意の認証情報の利用や多要素認証(MFA)の有効化などを案内しています。
出典:OpenAI アカウントを安全に保つにはどうすればよいですか?
企業では、個人アカウントを社員同士で使い回すのではなく、適切なアカウント管理とアクセス権限の設定を行うことが重要です。
GPTsや外部サービスとの連携によるリスク
ChatGPTでは、用途に応じたGPTsや外部サービスとの連携機能を利用できる場合があります。これらを活用すると業務効率化につながる一方、連携先のデータ取り扱いや権限にも注意が必要です。
例えば、外部サービスに情報を送信する仕組みを利用する場合、入力した内容がどのサービスに渡り、どのように処理されるのかを確認しなければなりません。
導入前には、次の点を確認しましょう。
- 連携先の事業者とプライバシーポリシー
- 送信されるデータの範囲
- 連携に必要なアクセス権限
- データの保存期間や削除方法
- 外部送信を停止できるかどうか
- 社内の承認を得た連携先かどうか
便利な機能であっても、必要以上の権限を与えないことが基本です。
著作権や個人情報などの法的リスク
ChatGPTの利用では、情報セキュリティだけでなく、法的な観点からも注意が必要です。
例えば、第三者が権利を持つ文章や画像を入力・利用する場合、利用目的や利用方法によっては著作権などの問題が生じる可能性があります。
また、個人情報を入力・処理する場合は、個人情報保護法などの適用関係や、利用目的、提供先、契約条件を確認する必要があります。
AIが生成した文章であっても、そのまま使えば必ず法的な問題がなくなるわけではありません。
企業は、AIの利用ガイドラインに著作権や個人情報の取り扱いを盛り込み、必要に応じて法務担当者などに確認する体制を整えましょう。
プロンプトインジェクションなどの攻撃リスク
プロンプトインジェクションとは、AIが参照する文章や外部データなどに悪意ある指示を紛れ込ませ、AIの動作を意図しない方向へ誘導しようとする攻撃です。
例えば、AIにWebページの内容を要約させる際、ページ内に悪意ある指示が含まれていると、AIの判断や処理に影響する可能性があります。
特に、外部データを読み取るAIや、ファイル・アプリと連携して操作を行う仕組みでは、注意が必要です。
OpenAIも、プロンプトインジェクションを進化し続けるセキュリティ上の課題として説明しています。
出典:OpenAI – Understanding prompt injections
対策としては、AIに与える権限を必要最小限にすること、外部から取得した情報を無条件に信用しないこと、重要な操作を実行する前に人間が確認することなどが挙げられます。
企業が注意すべきリスクは、情報漏洩だけではありません。誤情報、不正アクセス、外部連携、法的問題、悪意ある指示への対策も必要です。
ChatGPTに入力してはいけない情報
- 個人情報や営業秘密を入力する際の注意点
- 未公開の財務データや事業計画の扱い
- パスワードやAPIキーを入力してはいけない理由
- 契約上の守秘義務がある情報の確認方法
企業でChatGPTを利用する際は、入力を禁止する情報と、条件付きで利用できる情報を整理しておきましょう。
以下は、社内ルールを作成する際の基本的な考え方です。
顧客や従業員の個人情報
氏名、住所、電話番号、メールアドレス、顧客番号、人事評価などは、慎重に取り扱うべき情報です。
業務上の必要性があっても、利用するサービスの条件や社内規程を確認せずに入力することは避けましょう。
文章の添削や要約が目的であれば、氏名を「顧客A」、会社名を「取引先B」のように置き換え、個人や企業を特定できる情報を取り除く方法があります。
ただし、名前だけを削除しても、契約内容や所属、日付などの組み合わせから個人を特定できる場合があります。匿名化したつもりでも、十分に識別できない状態になっているか確認することが大切です。
社外秘の資料や営業秘密
社外秘の企画書、技術資料、顧客リスト、営業ノウハウなども、入力前に確認が必要です。
これらの情報は、会社の競争力や信用に直結する場合があります。
特に、秘密保持契約を締結している取引先の情報や、社内でアクセスが制限されている資料は、社内ルールで許可されていない限り入力しない運用が安全です。
資料の内容を整理したい場合は、機密部分を除外した要約や、架空のサンプルデータを利用できないか検討しましょう。
未公開の売上・財務データや事業計画
未公開の売上、利益、資金繰り、M&A計画、新商品開発計画なども注意すべき情報です。
例えば、経営会議の資料をそのまま入力して分析させる場合、利用環境やデータの取り扱い条件を確認する必要があります。
まずは、数値を丸める、企業名を置き換える、必要な項目だけを抜き出すなど、情報を最小限にする方法を検討しましょう。
パスワードやAPIキーなどの認証情報
パスワード、APIキー、アクセストークン、秘密鍵などは、原則としてChatGPTのプロンプトに入力しない運用をおすすめします。
これらの情報が漏洩すると、第三者による不正利用や、連携サービスへのアクセスにつながる可能性があります。
プログラムのエラーを解決したい場合も、認証情報を削除したコードやログを使って相談しましょう。
万が一、認証情報を公開してしまった場合は、削除するだけで安心せず、該当するキーやパスワードの無効化・再発行などを検討してください。
契約上の守秘義務がある情報
取引先から提供された資料や、秘密保持契約(NDA)の対象となる情報は、特に注意が必要です。
社内でChatGPTの利用が認められていても、取引先との契約によって外部サービスへの入力が制限されている可能性があります。
そのため、入力前には社内規程だけでなく、関連する契約条件も確認しましょう。
「会社でChatGPTが使えるから、すべての業務情報を入力できる」という考え方は避けるべきです。
個人情報、営業秘密、未公開の財務情報、認証情報、守秘義務の対象となる情報は、原則として安易に入力しないでください。必要性がある場合も、社内規程・契約条件・利用環境を確認してから判断しましょう。
ChatGPTを安全に利用するための対策7選
- 入力可能な情報と禁止情報を分類する方法
- データ設定や法人向けプランを確認するポイント
- アカウントや外部連携を安全に管理する方法
- 社員教育や社内ガイドラインを整備する方法
ChatGPTのリスクを減らすには、設定を変更するだけではなく、社員が日常的に実践できるルールを整えることが重要です。
1. 入力してよい情報と禁止する情報を明確にする
まずは、ChatGPTに入力できる情報の範囲を定めましょう。
例えば、情報を次の3段階に分類する方法があります。
| 分類 | 情報の例 | 基本的な扱い |
|---|---|---|
| 一般情報 | 公開済みの記事、一般的な質問 | 原則として利用可能 |
| 社内情報 | 社内手順書、一般的な業務資料 | 承認された環境・ルールの範囲内で利用 |
| 機密情報 | 個人情報、顧客データ、営業秘密 | 原則禁止、または明示的な承認と管理条件を設定 |
実際の分類は、企業の業務内容や契約条件に合わせて調整してください。
重要なのは、社員が迷ったときに判断できる基準を用意することです。
「機密情報を入力しない」という抽象的なルールだけでは、どの情報が該当するのか判断できない社員もいます。具体例を示すことで、ルールを実務に落とし込みやすくなります。
2. データの取り扱いに関する設定を確認する
ChatGPTでは、会話データのモデル改善への利用などに関する設定を確認できます。
個人向けChatGPTでは、設定の「データコントロール」から「すべての人のためにモデルを改善する」の設定を管理できます。これをオフにすると、新しい会話はモデルの改善に使用されません。ただし、会話履歴が自動的に削除されるわけではありません。
一時チャットもモデルの改善には使用されませんが、安全上の理由から一定期間保持される場合があります。
ここで注意したいのは、モデルの学習に使われないことと、データが保存されないことは同じではないという点です。
設定だけで機密情報の入力が安全になるわけではありません。入力ルールや契約条件と併せて確認しましょう。
3. 利用するプランと契約条件を確認する
企業でChatGPTを利用する場合は、利用プランや契約条件を確認しましょう。
OpenAIの案内では、ChatGPT Business、Enterprise、EduおよびAPIの入出力データは、デフォルトでモデルの改善に使用されないとされています。
出典:OpenAI – モデルのパフォーマンスを向上させるためのデータの使用方法
ただし、法人向けプランを利用すれば、あらゆる情報漏洩や不正アクセスが防げるわけではありません。
社内の利用人数、管理機能、認証方法、契約条件、必要なデータ保護機能などを確認したうえで、業務に適した環境を選択することが重要です。
4. 多要素認証などでアカウントを保護する
アカウントを安全に保つため、次の対策を実施しましょう。
- 他のサービスと異なる強力なパスワードを設定する
- 利用可能な場合は多要素認証(MFA)を有効にする
- 認証情報をメールやチャットで共有しない
- 不審なメールやログインページに注意する
- 不明なログイン履歴やセッションを確認する
- 退職者や異動者のアカウント・権限を適切に管理する
OpenAIの公式案内でも、多要素認証の設定や認証情報の管理が推奨されています。
なお、多要素認証を有効にしただけで、既存のログインセッションがすべて無効になるとは限りません。不正アクセスが疑われる場合は、パスワード変更やセッションの確認なども行いましょう。
5. GPTsや外部サービスとの連携を管理する
GPTsや外部サービスを利用する場合は、連携先とアクセス権限を確認してください。
特に、社内データやクラウドストレージ、メールなどにアクセスする仕組みを利用する場合は、必要なデータだけにアクセスできるように設定することが大切です。
また、社員が自由に外部サービスを連携できる状態では、会社が想定していないデータ送信が発生する可能性があります。
会社として利用を許可するサービスを決め、必要に応じて管理者による承認を設けましょう。
6. AIの出力結果を人間が確認する
ChatGPTが生成した文章や分析結果を、そのまま業務で利用することは避けましょう。
特に、顧客向けの提案書、契約関連の文書、財務資料、法令に関する説明などは、担当者による確認が必要です。
確認する際は、次のポイントをチェックします。
- 数字や計算結果は正しいか
- 参考資料や出典は実在するか
- 最新の情報に基づいているか
- 個人情報や機密情報が含まれていないか
- 誤解を招く表現や不適切な内容がないか
- 自社の方針や契約条件に合っているか
AIは業務を支援するツールであり、最終的な判断や確認の責任まで自動的に引き受けてくれるわけではありません。
7. 社内ガイドラインと社員研修を整備する
セキュリティ対策を継続するには、社内ガイドラインと社員教育が欠かせません。
ガイドラインには、少なくとも次の内容を盛り込みましょう。
- 利用を許可するAIサービス
- 入力禁止情報と入力可能な情報
- 利用できる業務の範囲
- 出力結果を確認する手順
- GPTsや外部サービスの利用ルール
- 問題が発生した場合の報告先
- ルールの見直し方法
さらに、ガイドラインを配布するだけでなく、具体的な事例を使った研修を実施することをおすすめします。
例えば、「顧客名を伏せれば入力してよいのか」「社外秘の資料を要約させてもよいのか」といったケースを題材にすると、社員が判断基準を理解しやすくなります。
実務上は、社員が迷いやすい事例を集めて研修に反映することが、ルールの定着につながります。
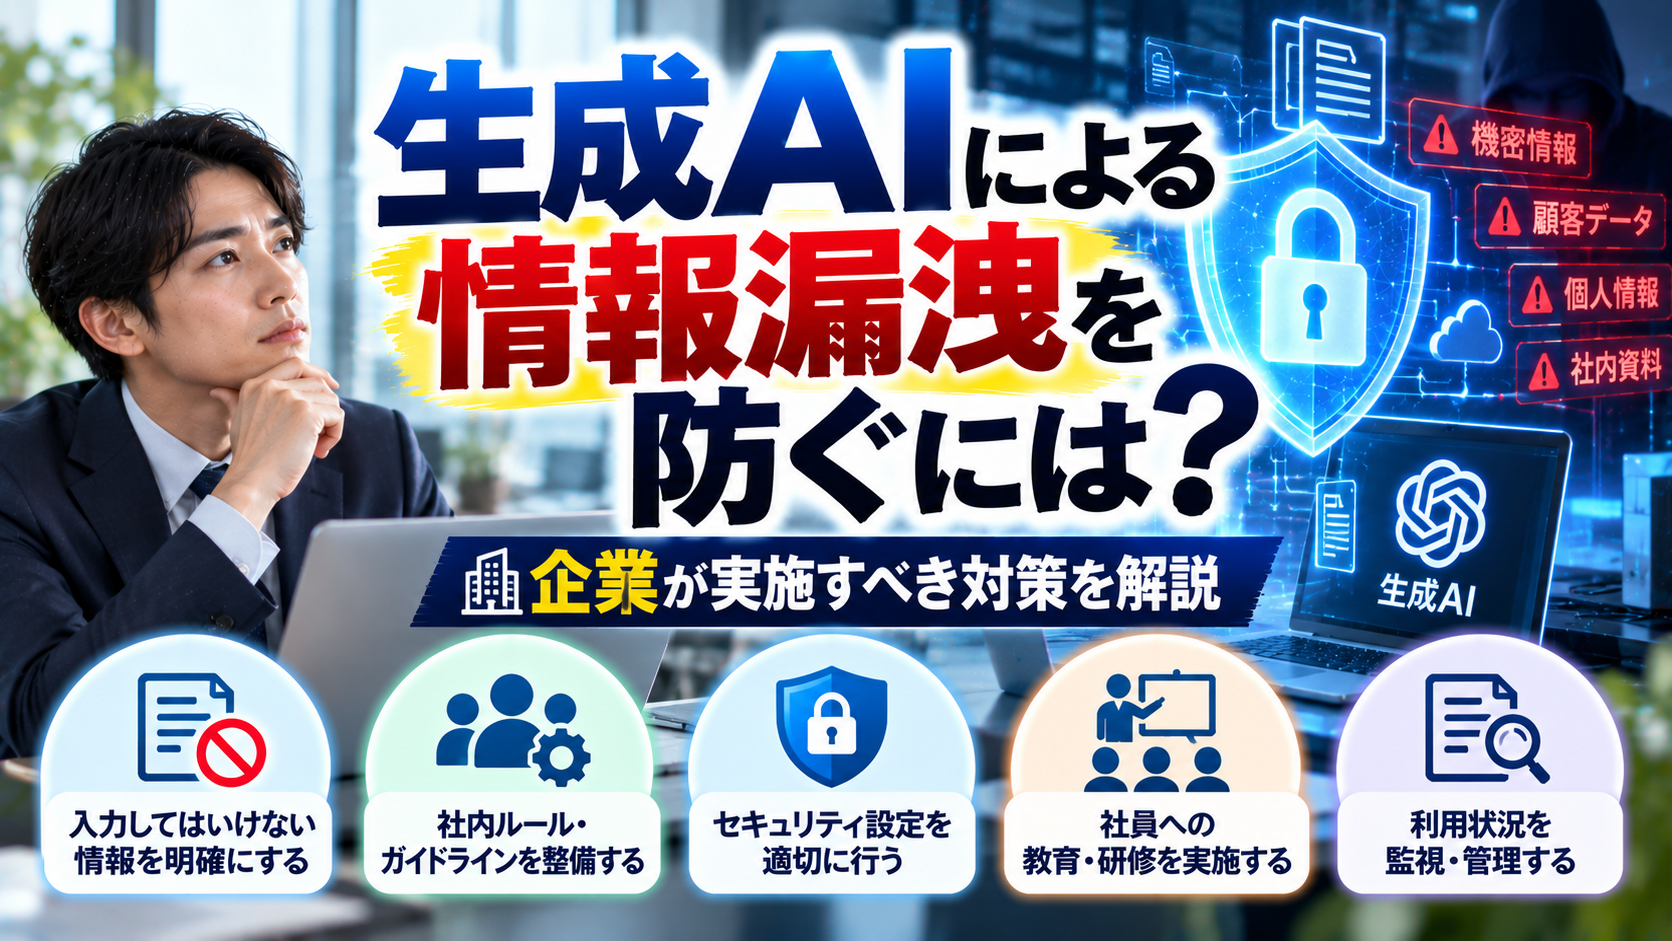
安全対策は「情報の分類」「データ設定」「契約条件」「アカウント保護」「外部連携の管理」「出力確認」「社員教育」の7つを組み合わせて実施しましょう。
ChatGPTのデータ設定で確認したいポイント
- モデル改善へのデータ利用設定の意味
- チャット履歴と保存・削除の違い
- 一時チャットを利用する際の注意点
- ファイルや共有リンクの管理方法
- プランごとのデータ保護条件の確認方法
ChatGPTのデータ設定は、企業の情報管理を考えるうえで重要な確認事項です。ここでは、特に混同しやすいポイントを整理します。
モデル改善へのデータ利用を確認する
個人向けChatGPTでは、データコントロールから会話をモデルの改善に使用するかどうかを設定できます。
この設定は、入力データの取り扱いを理解するための重要な項目です。ただし、設定をオフにしても、すべてのデータ処理や保存が停止するわけではありません。
企業で利用する場合は、利用者ごとの設定だけに頼らず、利用プランや契約条件、社内ルールを含めて確認しましょう。
チャット履歴とデータの保存・削除について理解する
チャット履歴の削除と、モデル改善への利用停止は異なる操作です。
例えば、モデル改善への利用をオフにしても、通常のチャットは履歴に残ります。また、一時チャットも安全上の理由から一定期間保持される場合があります。
したがって、「学習に使われないから保存されない」「履歴を削除したから、すべての処理が即座に終了する」といった理解は避けるべきです。
具体的な保存期間や削除の扱いについては、利用するサービスの最新の公式説明を確認してください。
一時チャットの特徴と注意点
一時チャットは、通常のチャット履歴に残さずに会話を行いたい場合などに利用できる機能です。モデルの改善には使用されませんが、すべての情報が即座に消去されることを意味するわけではありません。
また、一時チャットを利用していても、社内規程や契約で禁止されている情報を入力してよいことにはなりません。
機密情報を入力するかどうかは、一時チャットか通常のチャットかだけで判断せず、情報の種類と利用条件を踏まえて判断しましょう。
ファイルや共有リンクの取り扱いに注意する
ChatGPTにファイルをアップロードする場合は、ファイルに含まれる情報を確認する必要があります。
本文だけでなく、コメント、非表示のシート、文書の変更履歴、画像内の文字などに機密情報が残っている場合もあります。
ファイルを共有する場合は、共有リンクの公開範囲やアクセス権限にも注意してください。
アップロード前に必要な情報だけを抜き出し、不要な個人情報や機密情報を削除する運用を整えると、リスクの低減につながります。
利用するプランによるデータ保護条件の違いを確認する
個人向けプランと法人向けプランでは、データの取り扱いや管理機能などに違いがあります。
ただし、利用できる機能や条件は変更される可能性があります。契約前には、最新の公式情報や契約書を確認し、自社が求める管理機能を満たしているかを判断しましょう。
モデル改善への利用設定、チャット履歴の削除、データの保存期間は、それぞれ異なるものです。設定を一つ変更しただけで、すべてのデータ処理や保存が停止するわけではありません。
ChatGPTの無料版と法人向けプランのセキュリティの違い
- 個人向けプランと法人向けプランの主な違い
- 法人向けプランで確認したい管理機能
- 企業がプランを選ぶときの判断基準
- 法人向けプランでも必要なセキュリティ対策
企業がChatGPTを導入する際は、無料版を含む個人向けプランと法人向けプランの違いを理解しておくことが大切です。
個人向けプランと法人向けプランの主な違い
比較するときは、料金だけでなく、データの取り扱い、管理機能、契約条件、利用人数などを確認しましょう。
| 比較項目 | 個人向けプラン | 法人向けプラン |
|---|---|---|
| 主な利用者 | 個人 | 企業・組織 |
| モデル改善へのデータ利用 | 設定などにより異なる | 対象の法人向けサービスではデフォルトで使用されない |
| 組織としての管理 | プランや機能による | 組織向けの管理機能を確認できる |
| 契約・管理の単位 | 個人単位が中心 | 組織単位で管理しやすい |
| 注意点 | 個人設定や利用ルールの確認が必要 | 法人向けでも運用上の対策が必要 |
この表は一般的な比較の観点を整理したものであり、すべてのプランに共通する機能一覧ではありません。具体的な機能や条件は、契約前に公式情報で確認してください。
法人向けプランで確認したい管理機能
法人向けプランを検討する際は、次の項目を確認しましょう。
- メンバーやワークスペースの管理
- アクセス制御や認証に関する機能
- データの取り扱いと契約条件
- 管理者が利用状況を把握するための機能
- 外部サービスや連携機能の管理
- 退職・異動時のアカウント管理
- 問題発生時の問い合わせや対応手順
すべての企業に同じ機能が必要とは限りません。取り扱う情報の機密性や、利用する部署、業務上のリスクに応じて選定することが大切です。
企業がプランを選ぶときの判断基準
プランを選ぶ前に、次の3点を整理しましょう。
- どの業務で使うのか:文章作成、分析、プログラミングなど
- どの情報を扱うのか:公開情報、社内情報、顧客情報など
- どのような管理が必要か:メンバー管理、認証、利用状況の把握など
この整理を行うと、必要な機能や契約条件が明確になります。
価格だけで判断するのではなく、管理負担や情報管理上の要件も含めて検討することが重要です。
法人向けプランでも必要なセキュリティ対策
法人向けプランを導入したからといって、すべてのリスクがなくなるわけではありません。
例えば、社員が不適切な情報を入力したり、AIの出力結果を確認せずに顧客へ提供したりすれば、問題が発生する可能性があります。
そのため、法人向けプランの導入と同時に、社内ガイドライン、社員研修、アクセス管理、インシデント対応手順などを整えることが大切です。
プランは料金だけでなく、データ保護条件、管理機能、契約条件、利用業務に必要なセキュリティ要件を比較して選びましょう。法人向けプランでも社内ルールや社員教育は必要です。
企業でChatGPTを導入する際の手順
- 導入目的と対象業務を明確にする方法
- 情報の種類とリスクを整理する方法
- サービスの安全性や契約条件の確認方法
- 試験導入から全社展開までの進め方
ChatGPTを安全に導入するには、全社で一斉に使い始めるのではなく、段階的に進める方法が有効です。
1. 利用目的と対象業務を明確にする
まず、ChatGPTをどのような業務に活用するのかを整理します。
例えば、社内向け文書の作成や公開情報の要約など、機密情報を扱わずに始められる業務から検討すると、初期段階のリスクを管理しやすくなります。
2. 入力する情報の種類とリスクを整理する
対象業務で取り扱う情報を確認し、入力可能な情報と禁止する情報を決めます。
個人情報や営業秘密などが含まれる場合は、入力を禁止するのか、条件を満たす環境でのみ利用できるようにするのかを明確にしましょう。
3. サービスの安全性と契約条件を確認する
利用するサービスについて、データの取り扱い、保存・削除条件、管理機能、外部連携、契約上の責任範囲などを確認します。
必要に応じて、情報システム部門や法務部門と連携し、自社の要件に合っているかを判断してください。
4. 社内ルールと管理体制を整える
利用対象者、入力禁止情報、出力結果の確認方法、アカウント管理、問題発生時の報告先などを決めます。
ガイドラインは、社員がすぐに確認できる場所に置き、必要に応じて更新できる体制を整えましょう。
5. 一部の部署で試験導入する
最初は対象部署や業務を限定して試験導入します。
利用者から意見を集め、業務効率化の効果だけでなく、情報の取り扱いやルールの分かりやすさについても確認します。
6. 利用状況を確認しながら対象範囲を広げる
試験導入の結果を踏まえて、利用範囲を段階的に拡大します。
利用するサービスや機能が変わった場合、情報の種類が増えた場合、外部連携を追加した場合などには、必要に応じてリスクを再評価しましょう。
導入後も定期的にルールや設定を見直すことが重要です。
導入目的と入力情報を整理し、サービス・契約条件を確認したうえで、社内ルールの整備、限定的な試験導入、段階的な展開の順に進めましょう。
ChatGPTでセキュリティ上の問題が発生した場合の対応
- 問題が発生した際に確認すべき情報
- 社内の責任者への報告方法
- アカウントや外部連携を停止する際の考え方
- 影響範囲の調査と再発防止策
万が一、ChatGPTの利用中に情報漏洩や不正アクセスなどの問題が発生した場合は、被害の拡大を防ぎながら、速やかに社内の対応手順に従いましょう。
入力した情報や発生状況を確認する
まず、何が起きたのかを確認します。
- いつ、どのアカウントで発生したのか
- どの情報を入力・共有したのか
- 利用したサービスや外部連携は何か
- 不正アクセスや不審な操作が確認されたか
- 顧客や取引先への影響が考えられるか
調査に必要な情報を確保しつつ、証拠となるログや関連資料を社内ルールに従って保全します。
社内の責任者に速やかに報告する
問題が発生した場合は、自己判断で対応を終わらせず、上司、情報システム部門、セキュリティ担当者などに報告します。
個人情報や取引先の情報が関係する場合は、法務部門や個人情報保護の担当者などとの連携も必要になる可能性があります。
報告が遅れると、影響範囲の把握や必要な対応が遅れるおそれがあります。社内の連絡先と報告手順は、事前に明確にしておきましょう。
必要に応じてアカウントや連携を停止する
不正アクセスや情報の不適切な送信が疑われる場合は、状況に応じてパスワードの変更、セッションの無効化、APIキーの失効、外部連携の停止などを行います。
ただし、対応によって調査に必要な情報が失われる可能性もあるため、可能な範囲で社内の担当者と連携しながら進めましょう。
被害が継続している場合は、被害拡大の防止を優先する必要があります。
影響範囲を調査し再発防止策を講じる
対応が落ち着いたら、発生原因と影響範囲を調査します。
必要に応じて、関係者への連絡、顧客や取引先への説明、法令に基づく報告などを検討します。具体的な対応は、情報の種類や契約、適用される法令などによって異なります。
その後、原因を分析し、入力ルールの変更、権限の見直し、研修の実施、監視方法の改善などにつなげましょう。
問題を発見したら、影響範囲の確認、社内報告、被害拡大の防止、原因調査、再発防止の順に対応しましょう。個人で判断して対応を終わらせず、社内の責任者と連携することが重要です。
ChatGPTのセキュリティに関するよくある質問
- 入力情報が他の利用者に見られる可能性
- モデル改善へのデータ利用と保存の違い
- 会社の資料や無料版を業務で使う際の注意点
- 安全な利用を始めるための具体的な手順
ChatGPTに入力した情報は他の人に見られる?
ChatGPTに入力した情報が、そのまま他の利用者に公開されるわけではありません。ただし、データの取り扱いは、利用するサービス、設定、共有機能、外部連携などによって異なります。
機密情報を入力する前に、利用条件と社内ルールを確認しましょう。
ChatGPTに入力した情報は学習に使われる?
個人向けChatGPTでは、データコントロールの設定によって、会話をモデルの改善に使用するかどうかを管理できます。
また、OpenAIの案内では、対象の法人向けサービスやAPIの入出力データは、デフォルトでモデルの改善に使用されないとされています。
ただし、学習への利用とデータの保存・処理は別の問題です。最新の公式情報と契約条件を確認してください。
ChatGPTに会社の資料をアップロードしても大丈夫?
会社の資料をアップロードしてよいかどうかは、資料に含まれる情報、利用するサービス、契約条件、社内規程などによって異なります。
機密情報や個人情報が含まれる資料は、承認されていない限りアップロードを避けるのが基本です。必要な情報だけを抜き出す方法や、匿名化したデータを利用する方法も検討しましょう。
ChatGPTの無料版を仕事で使っても問題ない?
無料版を仕事で利用できるかどうかは、会社の方針や業務内容、取り扱う情報、利用条件などによって異なります。
公開情報を使った文章作成などは比較的リスクを管理しやすい一方、顧客情報や機密情報を扱う場合は慎重な判断が必要です。
個人向けプランを業務で利用する場合も、会社として許可する範囲を明確にしましょう。
ChatGPTの会話履歴を削除すれば情報漏洩を防げる?
会話履歴を削除することだけで、情報漏洩を完全に防げるわけではありません。
履歴の削除とモデル改善への利用設定は異なり、外部サービスへの送信やアカウントの不正利用など、別のリスクも存在します。
情報漏洩を防ぐには、入力する情報の管理、アカウント保護、外部連携の管理などを組み合わせる必要があります。
企業でChatGPTを安全に使うには何から始めればよい?
まずは、社内でどのような業務にChatGPTを使っているかを把握し、入力禁止情報と利用可能なサービスを明確にすることから始めましょう。
そのうえで、データ設定や契約条件を確認し、社内ガイドラインを整備します。社員向けの研修を実施し、利用状況を確認しながら改善していくことが大切です。
安全に利用できるかどうかは、プラン名だけでは判断できません。利用するサービスの条件、扱う情報、社内規程を確認し、必要な管理策を組み合わせましょう。
まとめ|ChatGPTのセキュリティリスクを理解して安全に活用しよう
- 企業が押さえておきたい7つのセキュリティ対策
- 技術的な設定と社内ルールを組み合わせる重要性
- 自社の生成AIセキュリティ対策を見直す方法
ChatGPTは、適切に活用すれば業務効率化に役立つツールです。しかし、情報漏洩、不正アクセス、誤情報の利用、外部サービスとの連携など、企業が注意すべきリスクもあります。
安全に利用するために、特に重要なのは次の7つです。
- 入力してよい情報と禁止する情報を明確にする
- データの取り扱いに関する設定を確認する
- 利用するプランと契約条件を確認する
- 多要素認証などでアカウントを保護する
- GPTsや外部サービスとの連携を管理する
- AIの出力結果を人間が確認する
- 社内ガイドラインと社員研修を整備する
セキュリティ対策は、特定の設定を一つ変更すれば完了するものではありません。サービスの設定、社内ルール、社員教育を組み合わせ、継続的に見直していくことが重要です。
自社の生成AIセキュリティ対策を確認しませんか?
「ChatGPTを業務で使っているが、社内ルールが十分に整っていない」
「社員がどのような情報を入力しているか把握できていない」
「生成AIの導入を進めたいが、情報漏洩への対策に不安がある」
このような場合は、まず自社のセキュリティ対策を整理することから始めましょう。
AIスキルズ・ラボでは、生成AIの利用に伴うリスクを確認するための「生成AIセキュリティ対策チェックリスト」を用意しています。
チェックリストを活用して、利用ルール、情報管理、アカウント管理、出力結果の確認、社員教育など、自社で確認すべき項目を整理してみてください。
無料のチェックリストを活用して、生成AIを安全に利用するための第一歩を踏み出しましょう。
📘 メルマガ登録者限定!特典のご案内
個人サポートにお申し込みの方へ、読者特典として
「AI活用入門ステップ|今日から始めるChatGPT&画像生成AI」PDF を無料でお渡しします。
学びのスタートにぜひお役立てください。
コメント